Тестируем API без боли: contract-first подход и минимальный набор инструментов
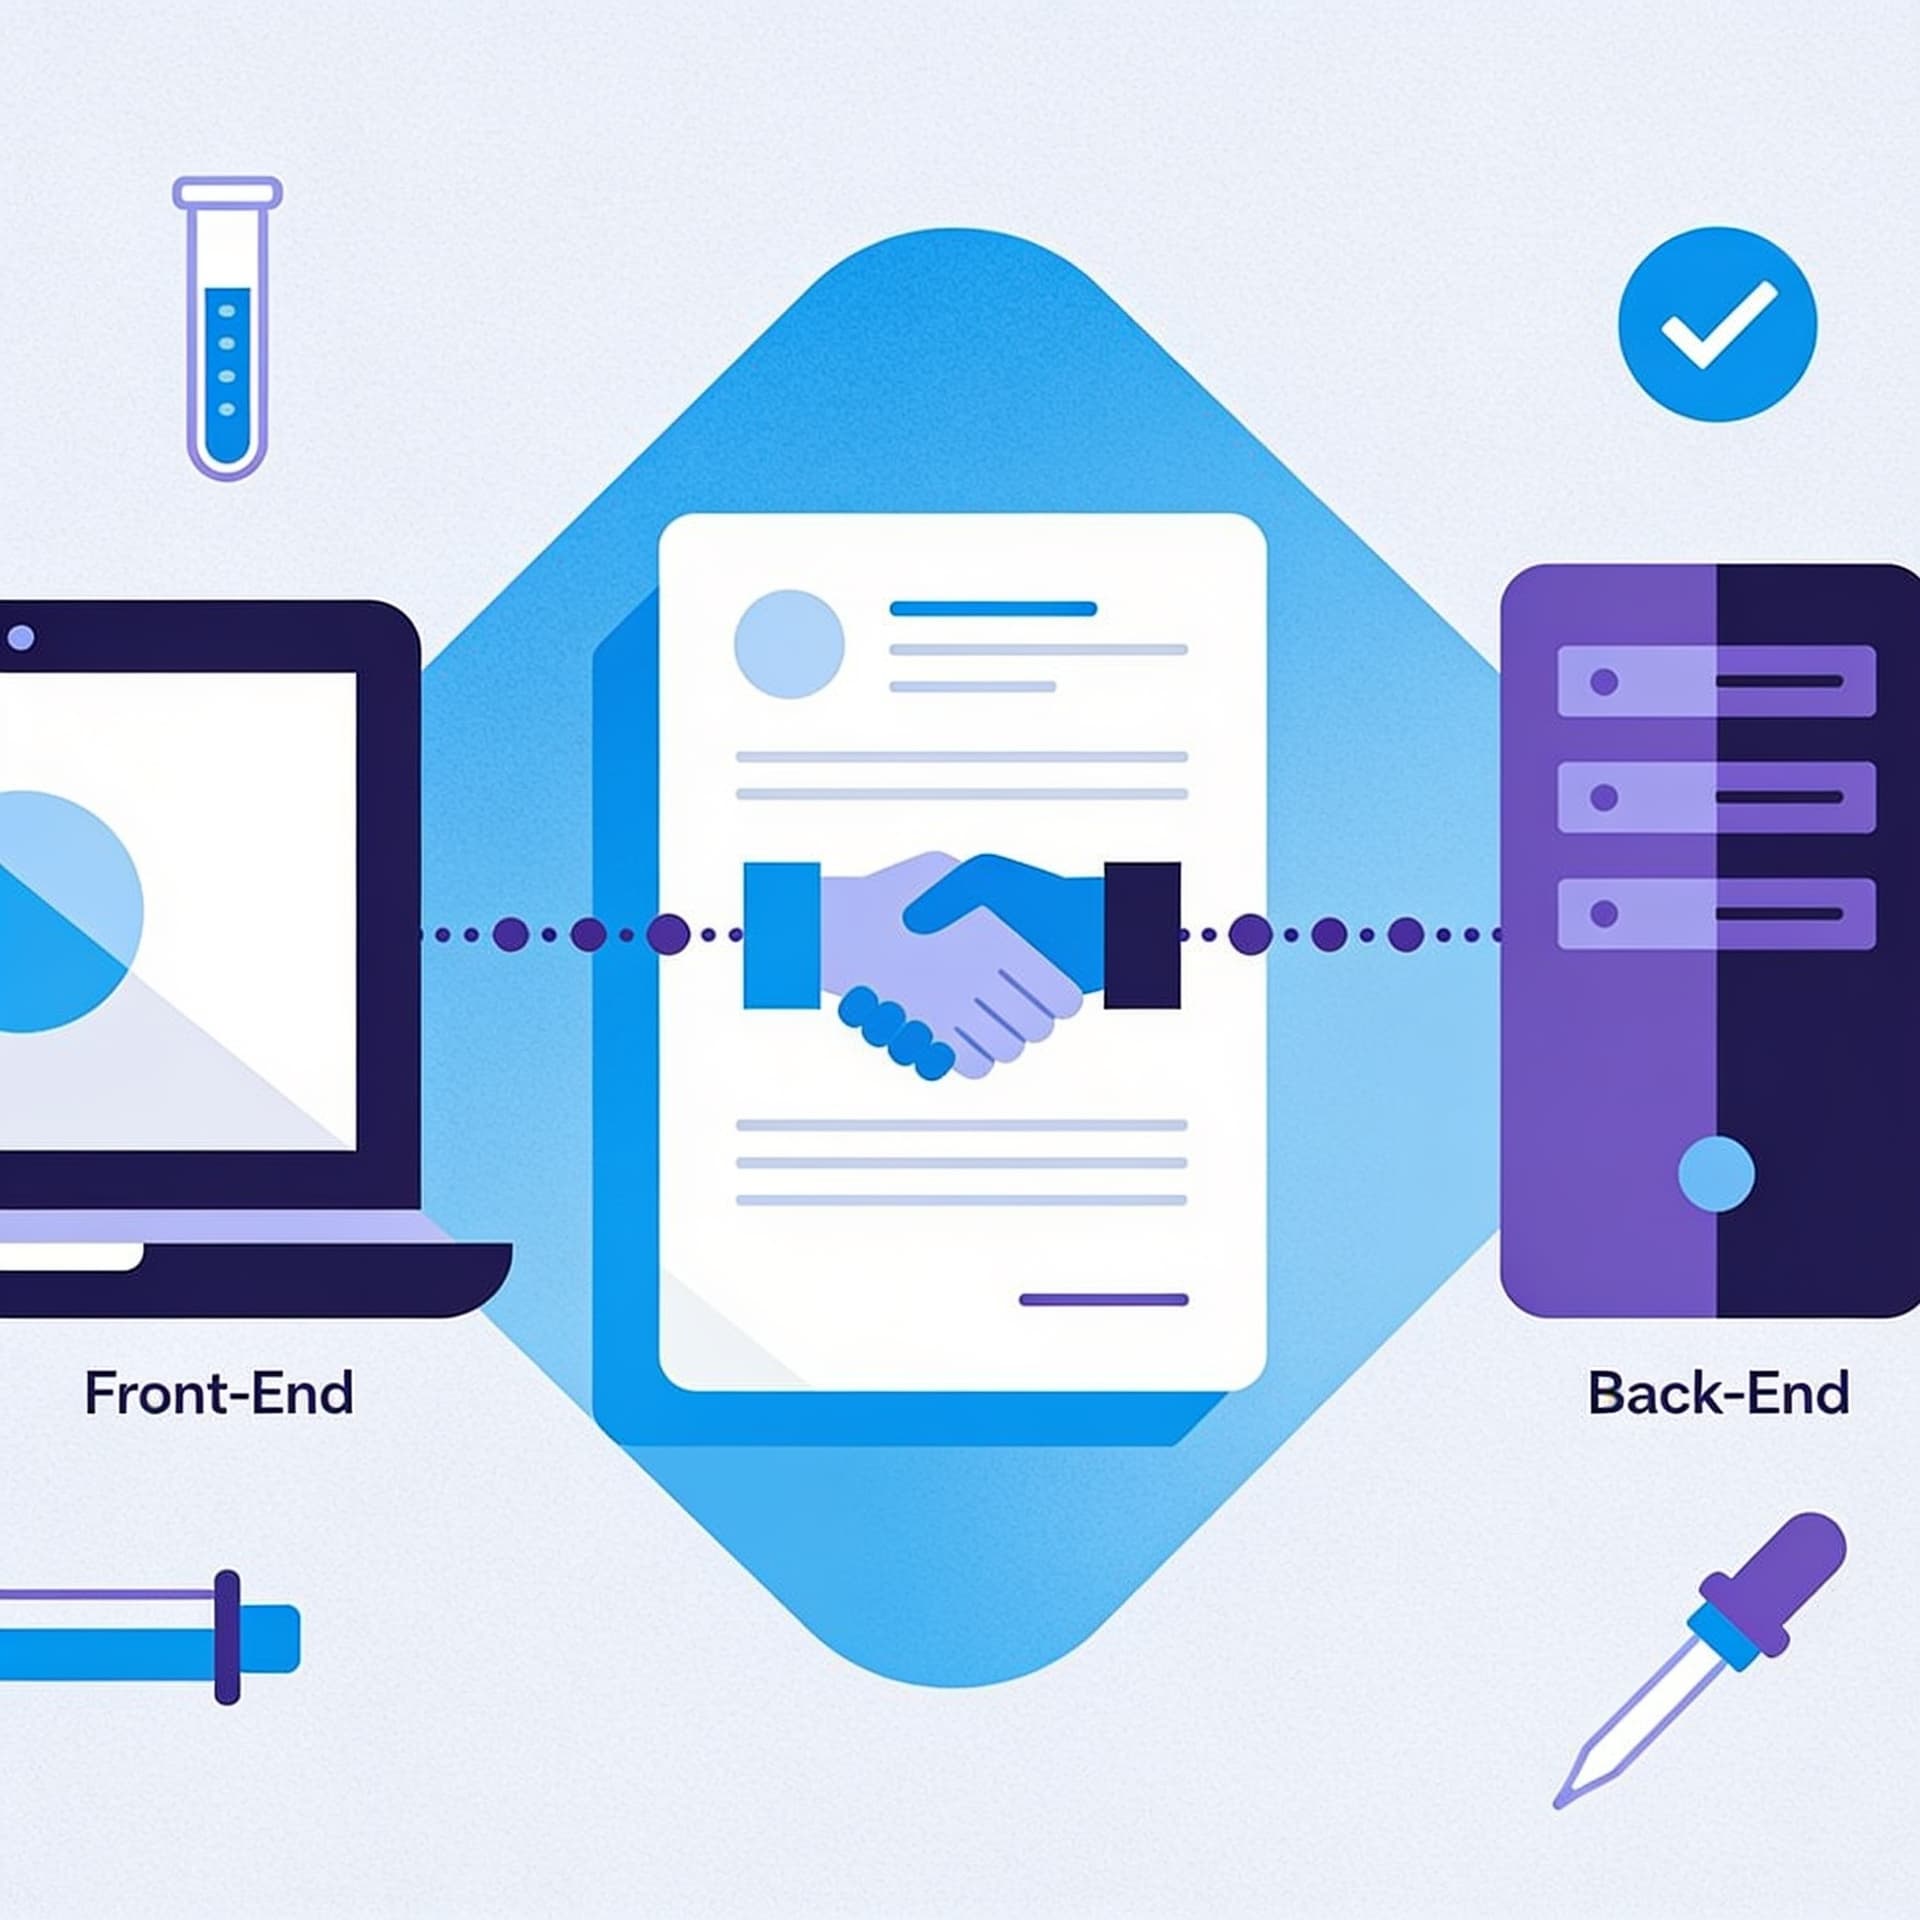
Разберём, как согласовать контракт между фронтом и бэком, и как поддерживать его тестами. Поймём, что именно тестировать в API и как избежать хрупких сценариев.
Содержание
Тестирование API часто превращается в набор хрупких сценариев: фронтенд «и так работает», бэкенд меняют поля — и тесты валятся, окружения различаются — и всё снова «красное». Проблема обычно не в тестах как таковых, а в отсутствии стабильного, разделяемого источника истины о том, что именно должно быть совместимо между командами.
Contract-first подход — это способ зафиксировать контракт до реализации (или одновременно с ней), а затем проверять совместимость автоматически. В этой статье разберём, как согласовать контракт между фронтом и бэком, что и как тестировать в API, как снизить стоимость изменений и избежать хрупких сценариев. Параллельно покажу минимальный набор инструментов и примеры кода.
Что такое contract-first и зачем он нужен
Contract-first означает: сначала фиксируем спецификацию API (контракт), затем реализация фронта и бэка подстраивается под контракт. На практике это почти всегда означает OpenAPI/Swagger, хотя в широком смысле контракт может быть представлен иными формальными способами (например, schema + примеры, или protobuf/IDL, но OpenAPI — самый распространённый вариант для веба).
Проблема “мы договоримся устно”
Без контракта команды полагаются на:
- письма в чатах и ревью PR;
- пример запрос/ответов из документации;
- «я помню, там было так».
Проблема в том, что API живёт: меняются названия полей, типы, правила ошибок, форматы дат и идентификаторов. Когда контракт отсутствует, эти изменения ловятся только интеграционными тестами, а они часто:
- запускаются редко;
- требуют сложной инфраструктуры;
- ломаются по причинам, не связанным с совместимостью.
Contract-first переносит центр тяжести: мы фиксируем правила совместимости и автоматизируем проверку.
Контракт — это не “документ”, а “механизм совместимости”
Контракт включает как минимум:
- форму (схемы запрос/ответ);
- семантику (статусы, коды ошибок, обязательность полей);
- варианты (фильтры, пагинация, optional fields);
- правила эволюции (что можно ломать, а что нельзя).
И самое важное: контракт становится артефактом, который используют тесты и генераторы типов.
Согласование контракта между фронтом и бэком
Ключевой вопрос: как сделать так, чтобы контракт действительно был общим, а не очередным файлом в репозитории?
Где хранить контракт
Есть несколько рабочих вариантов:
- Единый репозиторий спецификаций (API specs). Бэкенд и фронт тянут контракт оттуда.
- В репозитории бэкенда контракт хранится рядом с реализацией, а фронт импортирует.
- В монорепозитории — контракт в общем каталоге, а сервисы используют его как субмодуль/встроенный пакет.
Для большинства команд разумен вариант (2): контракт в репозитории бэкенда — проще поддерживать актуальность. Важно лишь договориться о жизненном цикле: контракт меняется вместе с реализацией, и изменения должны быть валидированы.
Как работать итеративно, а не “сначала всё спроектируем”
Contract-first иногда воспринимают как «сначала 2000 строк спецификаций, потом код». На практике работа должна быть итеративной:
- берём самый “хрупкий” и часто меняющийся кусок (например, профиль пользователя или корзину);
- фиксируем контракт для 1-2 endpoint’ов;
- генерируем/сопоставляем типы на фронте и проверяем сервер через валидаторы;
- только затем расширяем покрытие.
Это снижает риск “идеально описать всё заранее” и ускоряет обратную связь.
Что обязательно указать в OpenAPI (иначе контракт будет “пустым”)
Чтобы контракт реально помог, в схеме должны быть отражены вещи, которые обычно приводят к поломкам:
- Типы и форматы:
integer,string,format: uuid/date-time/int64. - Обязательные поля:
required. - Ограничения: min/max длины, regex для статусов и т.п. (где уместно).
- Пагинация:
limit,offsetилиcursor— без этого фронт и бэк будут “додумывать”. - Ошибка-ответы: структуру ошибок. Очень часто тесты падают именно на несогласованной модели ошибок.
- Коды HTTP: не только
200, но и400/401/403/404/409/422/500в терминах вашего домена. - Версионирование: как вы вводите совместимые и несовместимые изменения.
Пример фрагмента OpenAPI для ошибки и доменной модели:
components:
  schemas:
    ErrorResponse:
      type: object
      required: [code, message, requestId]
      properties:
        code:
          type: string
          example: VALIDATION_ERROR
        message:
          type: string
          example: "email is invalid"
        requestId:
          type: string
          description: "Correlation id for support"
    UserProfile:
      type: object
      required: [id, email, status]
      properties:
        id:
          type: string
          format: uuid
        email:
          type: string
          format: email
        status:
          type: string
          enum: [active, disabled]
  responses:
    ValidationError:
      description: Validation error
      content:
        application/json:
          schema:
            $ref: '#/components/schemas/ErrorResponse'
          examples:
            badEmail:
              value:
                code: VALIDATION_ERROR
                message: "email is invalid"
                requestId: "e3b0c4..."
Если этого нет, контракт будет декоративным: валидатор пропустит всё, а тесты не станут устойчивее.
Что именно тестировать в API: не всё, а стратегически
Один из главных источников “боли” — желание покрыть всё интеграционными тестами. На практике API стоит тестировать по слоям:
1) Контракт (Schema & Compatibility)
Это тесты, которые проверяют соответствие:
- запрос -> схема;
- ответ -> схема;
- корректные HTTP статусы и структуры ошибок.
Такие тесты обычно можно выполнять быстро, без запуска всей системы (или с минимальным стендом).
Цель: гарантировать, что API совместим с контрактом.
2) Поведение в рамках домена (Functional/API semantics)
Здесь тестируем бизнес-правила: например, “пользователь не может отключить себя”, “email должен быть уникальным”, “пагинация работает стабильно”.
Цель: проверка логики, а не формы JSON.
3) Интеграции (Database/Queues/Other services)
Проверяется взаимодействие с внешними зависимостями. Но важно ограничивать объём: не пытайтесь протестировать весь мир в одном тесте.
Цель: уверенность, что ваши интеграции работают и миграции не ломают всё.
Почему сценарии бывают хрупкими (и как это исправить)
Под “хрупким сценарием” обычно понимают тест, который ломается при изменениях, не влияющих на совместимость.
Типичные причины:
-
Фиксация на точных текстах/форматах ошибок
Контракт должен задавать структуру ошибки. Тест должен проверять поля по контракту, а не конкретный message (если он может меняться локалями). -
Тесты завязаны на порядок полей или полный JSON
Лучше валидировать схему и проверять важные семантические поля, а не весь объект “как есть”. -
Тесты завязаны на тайминги
Если тесты ждут “появления через 2 секунды”, они будут флапать. Для async-процессов нужен предсказуемый подход: job polling с backoff, фикстуры, deterministic mode. -
Недостаток версионирования
Изменили контракт — тесты не понимают, “это совместимо или нет”. Contract-first должен сопровождаться правилами эволюции: какие изменения считаются major/minor.
Минимальный набор инструментов для contract-first тестирования
Смысл “минимального набора” в том, чтобы покрыть главную цель: валидация соответствия контракту и генерация согласованных типов, не превращая систему тестов в монструозный конвейер.
Ниже — практичный набор (можно адаптировать под ваш стек).
Рекомендуемые компоненты
-
OpenAPI как источник истины
Файлopenapi.yaml/openapi.json. -
Валидация OpenAPI-схем
- для генерации типов (опционально);
- для проверки, что реальные ответы соответствуют схеме (ключевой пункт).
-
Инструмент для контрактного тестирования
Варианты:- тесты “в лоб” через валидатор схем;
- schema-based contract testing между клиентом и сервером;
- contract test runner.
-
Отдельные функциональные тесты (обычным способом вашего фреймворка)
Что обычно не нужно на старте
- Сложные брокеры контрактов (если команда маленькая и нет нескольких независимых сервисов-контрагентов).
- “Полный e2e” на каждый контракт.
- Генерация половины типовой системы, если она мешает итерации.
Практический подход: от OpenAPI к автоматической валидации ответов
Рассмотрим типовой сценарий: есть endpoint /users/{id}, который возвращает UserProfile. Мы хотим:
- проверить, что ответы сервера соответствуют контракту;
- обеспечить, что фронт использует согласованные типы.
Шаг 1: валидируем ответы сервера против схемы
Допустим, вы пишете backend на Node.js/TypeScript (концепции применимы и в других стэках).
Идея простая: в тестах вы вызываете endpoint, получаете JSON и прогоняете через валидатор по OpenAPI/JSON Schema.
Условный пример: валидатор ajv + преобразование JSON Schema (в реальном проекте можно использовать библиотеку, которая умеет читать OpenAPI напрямую).
Пример (упрощённый) теста через AJV
import Ajv from "ajv";
import fetch from "node-fetch";
import { readFileSync } from "node:fs";

describe("API contract: /users/:id", () => {
  test("response matches schema", async () => {
    const openapi = JSON.parse(readFileSync("./openapi.json", "utf-8"));

    // Упрощённо: допустим, что мы извлекли json-schema для UserProfile
    // В реальном проекте это делается через $ref-распутывание или библиотеку.
    const userProfileSchema =
      openapi.components.schemas.UserProfile;

    const ajv = new Ajv({ allErrors: true, strict: false });
    const validate = ajv.compile(userProfileSchema);

    const res = await fetch("http://localhost:3000/users/00000000-0000-0000-0000-000000000001");
    expect(res.status).toBe(200);

    const body = await res.json();

    const ok = validate(body);
    if (!ok) {
      // полезно выводить errors, иначе “красный тест” не даёт информации
      console.error(validate.errors);
    }
    expect(ok).toBe(true);
  });
});
Этот пример намеренно “прибит гвоздями”. В реальности лучше:
- использовать библиотеку, которая читает OpenAPI и делает именно schema resolution;
- либо хранить извлечённые JSON Schema рядом с тестами.
Важная мысль: такой тест ловит несоответствие структуры ответа контракту. Если вы поменяли поле или тип — тест упадёт до того, как фронт заметит проблему.
Шаг 2: генерируем типы на фронте из контракта
Если фронт TypeScript, генерация типовых интерфейсов из OpenAPI снижает трение:
- вы не “вручную” описываете типы;
- компилятор ловит несогласованность при изменении контракта.
Принципиально: генерация типов не заменяет валидацию ответов, но сильно уменьшает вероятность несовместимости на стороне клиента.
Контрактные тесты: минимальный набор, который реально работает
В contract-first системе часто делают два вида контрактных тестов:
- Server-side contract tests — сервер выдаёт ответы, соответствующие контракту.
- Client-side contract tests — клиент умеет отправлять корректные запросы и правильно обрабатывает ответы.
На минимальном наборе достаточно обычно (1) и части (2).
Server-side: что проверять
Для каждого endpoint’а разумно покрыть:
- успех: статус 2xx и корректная схема ответа;
- валидация входа: некорректный запрос -> ошибка в структуре по контракту;
- отдельные доменные ветки, где структура ошибки отличается (например,
409с полемconflictField).
Но важно: не пытайтесь валидировать каждую возможную комбинацию. Начните с “представительных” кейсов, а затем расширяйте.
Client-side: что проверять
Если фронт имеет тесты (например, unit + integration), минимальная ценность contract tests на клиенте — это:
- валидировать, что данные запроса соответствуют контракту (если есть schema validation);
- проверять, что приложение корректно отображает сообщения/коды ошибок в согласованной структуре.
Если у вас нет отдельного уровня schema validation на клиенте, хотя бы тестируйте обработку ошибок: именно она чаще всего ломается.
Эволюция контракта и правила совместимости
Чтобы контракт действительно снижал боль, нужны правила эволюции.
Совместимые изменения (обычно minor)
- Добавили опциональные поля в ответ.
- Добавили новые optional query params (с понятными дефолтами).
- Добавили новые endpoint’ы.
Несовместимые изменения (обычно major)
- Переименовали поле.
- Изменили тип поля (например,
string->number). - Убрали required поле.
- Изменили формат дат/идентификаторов.
- Изменили структуру ошибок (если клиент опирается на неё).
Contract-first помогает формализовать это: валидаторы и тесты покажут несовместимость на ранней стадии.
Практика: разделять “версию” и “контрактные изменения”
Частая ошибка: “версию API меняем, но контракт не валидируем”. В результате клиенты ломаются, а тесты молчат.
Сделайте правило: любое изменение контракта должно сопровождаться контрактными тестами и проверкой совместимости. Это можно автоматизировать в CI.
CI-пайплайн: как запускать проверки без “адского времени” сборки
С контрактными тестами легко получить долгий пайплайн. Минимизируйте стоимость:
- Запускайте контрактные тесты как часть unit/integration, но с ограниченным набором endpoint’ов.
- Используйте фиксированные окружения/контейнеры (например, с Testcontainers) только там, где это действительно необходимо.
- Для schema validation избегайте тяжёлых “полных e2e” — вам нужна проверка соответствия структуре, а не “клик по UI”.
Практический принцип:
- contract тестам не нужна вся бизнес-логика и интеграции, им нужна корректная сериализация и валидация ответа;
- функциональным тестам нужны бизнес-правила;
- интеграционным тестам нужны внешние зависимости.
Типичные подводные камни при contract-first
1) Контракт описывает “идеал”, а не реальные требования
Если OpenAPI создаётся формально, не отражая доменные правила и реальную модель ошибок, тесты превратятся в шум: то “валидация слишком строга”, то “контракт не покрывает реальность”.
Решение: начните с малого — один endpoint + один класс ошибок + базовая схема.
2) Непоследовательные форматы (особенно даты и enums)
Классика: сервер отдаёт 2026-01-01T12:34:56Z, а контракт ожидает date или наоборот. Для enums часто забывают о том, что “на бэке значения не исчерпываются”.
Решение: в контракте используйте форматы, а на сервере — единый слой сериализации.
3) Дублирование контрактов
Если фронт имеет “свою” версию схемы, а бэк — свою, вы теряете смысл.
Решение: контракт хранится в одном месте и распространяется как артефакт.
4) Тесты валидируют “всё подряд”, из-за чего ломаются по мелочам
Валидировать всё — значит принимать любой формат. Если вы хотите стабильности — валидируйте структуру, но на семантику ошибки смотреть по ключевым полям (например, code), а не по тексту message.
Как собрать стратегию тестирования вокруг контракта
Сведите всё к простой матрице:
- Contract tests: отвечают на вопрос “соответствует ли API контракту?”
- Functional tests: отвечают на вопрос “правильно ли ведёт себя домен?”
- Integration tests: отвечают на вопрос “работают ли связи и миграции?”
Пример того, как это распределяется по endpoint’у:
/users/{id}- contract: статус 200 + схема
UserProfile, ошибки 404/400 по схемеErrorResponse; - functional: “если пользователя отключили — статус disabled”;
- integration: “user
- contract: статус 200 + схема