CI/CD как система: артефакты, кеши и контроль версий окружений
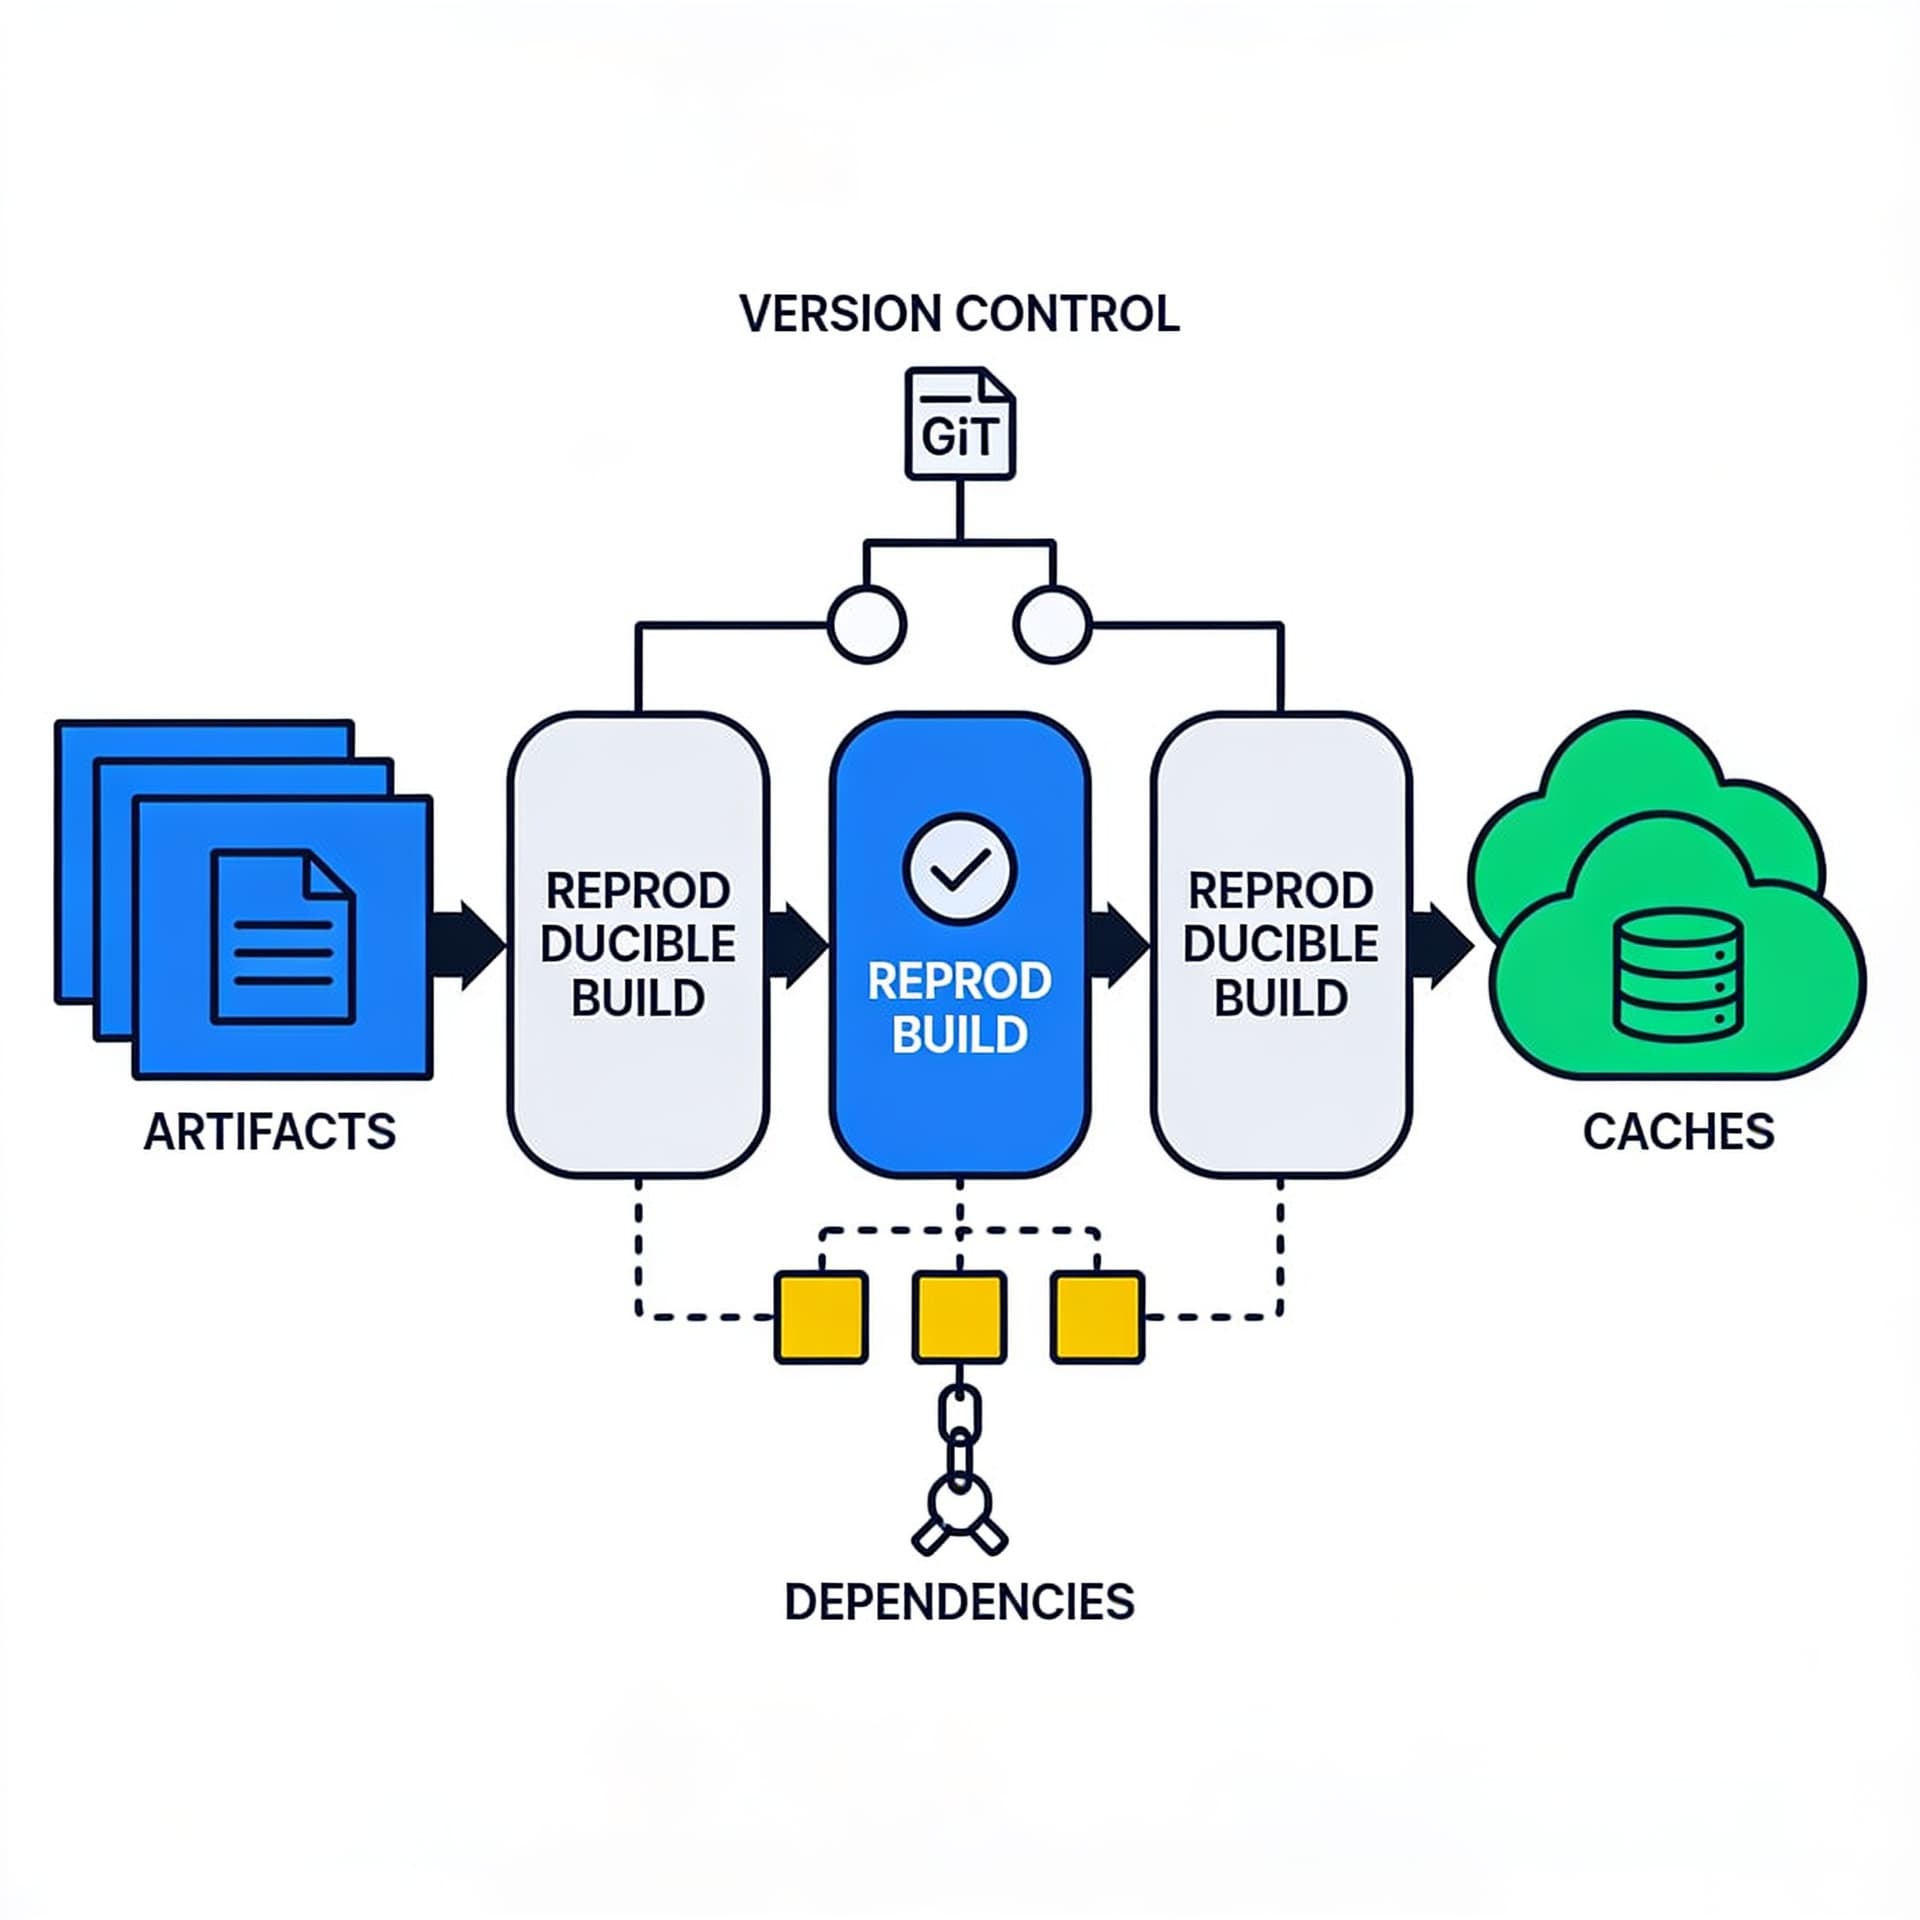
Как организовать пайплайны так, чтобы сборка была воспроизводимой, зависимости не качались каждый раз заново, а артефакты можно было отследить.
Содержание
CI/CD часто описывают как «автоматизируем сборку и деплой». На практике же это система управления изменениями: она должна гарантировать воспроизводимость, предсказуемость и наблюдаемость. В этой системе важны три взаимосвязанные вещи:
- Артефакты — что именно вы собираете и куда вы это выкладываете.
- Кеши — как вы ускоряете процесс, не ломая консистентность.
- Контроль версий окружений — как вы обеспечиваете одинаковое поведение в dev/stage/prod.
Ниже — разбор того, как выстроить пайплайны так, чтобы сборка не «каждый раз заново скачивала вслепую», а артефакты можно было уверенно отследить, восстановить и сравнить. Будем говорить не только про инструменты вроде GitHub Actions или GitLab CI, а про принципы, которые одинаково применимы в разных стэках.
Артефакты: “что именно” вы доставляете
Почему артефакты — центр CI/CD
Артефакт — это материализованная единица поставки: собранный пакет, контейнер, бинарь, архив с фронтендом, сгенерированные карты миграций. Ключевая идея: доставляемый объект должен быть неизменяемым и однозначно идентифицируемым.
Если пайплайн «деплоит из репозитория напрямую», то вы теряете доказуемость: не очевидно, какой именно commit и какой именно набор зависимостей и параметров использовался. Если же вы сначала публикуете артефакт, а затем деплоите конкретную версию, то появляется цепочка:
- commit → build-job → immutable artifact → deploy-job → environment-version
И её можно проверять.
Идентичность артефакта: versioning по строгим правилам
На практике артефакт нужно именовать и версионировать так, чтобы:
- версия была детерминирована из входных данных (или по крайней мере ссылалась на них),
- можно было открыть метаданные и понять, откуда он получился.
Обычно используют комбинацию:
git sha(полный или сокращённый),- номер сборки/пайплайна (опционально),
- параметры сборки (например, profile, feature flags),
- версию исходников (package version, если есть).
Например, для контейнеров это обычно тег вида:
myapp:<git-sha>- либо
myapp:<semver>-<git-sha>
Для бинарей/архивов — файл с названием:
myapp-${git_sha}.tar.gzи в реестре:myapp/${git_sha}/....
Метаданные сборки и SBOM
Чем сложнее система, тем важнее не только «сам артефакт», но и метаданные вокруг него:
- build provenance: кто/когда/какой runner собрал,
- dependencies lockfile: что точно было зафиксировано,
- SBOM (Software Bill of Materials): список компонентов (включая транзитивные зависимости),
- checksum: хэш артефакта для целостности,
- конфигурация сборки: флаги, версии компилятора/рантайма.
Если вы хотите, чтобы “отследить” было не по словам, а по данным — фиксируйте эти артефакты в репозитории или artefact storage и связывайте их с build ID.
Детерминизм сборки: reproducible builds без иллюзий
Что означает “воспроизводимость” в реальности
Полная воспроизводимость — не всегда достижима (например, время сборки или переменные окружения могут “просочиться” в бинарь). Но вы можете стремиться к близкому уровню:
- одинаковые исходники + одинаковые входы сборки → идентичный результат (или верифицируемо близкий),
- зависимости не меняются неожиданно (из-за дрейфа версий),
- сборка не зависит от “какие-то кеши где-то остались”.
Lockfiles и контроль версий зависимостей
Самая частая проблема воспроизводимости — отсутствие lockfile или неправильная стратегия его обновления.
- Для Node.js/TypeScript критичны
package-lock.json,yarn.lockилиpnpm-lock.yaml. - Для Python —
requirements.txtс pin-ами илиpip-tools/poetry.lock. - Для JVM —
pom.xml/build.gradleс фиксированными версиями плюс (желательно) lock-подходы/репозиторий. - Для Go —
go.mod+go.sum(и чаще всего зависит от того, как настроен прокси/модули).
Если у вас в package.json указаны диапазоны (^1.2.3), то без lockfile завтра сборка может взять новую версию зависимости. CI будет “успешной”, но артефакт перестанет соответствовать прошлому.
Версии инструментов: компиляторы, рантаймы, линтеры
Окружение — это не только переменные окружения, но и версии инструментов. Если локально вы собираете на Node 20, а в CI — на Node 22, результат может отличаться.
Правило:
- фиксируйте версии рантаймов и компиляторов в конфигурации CI;
- используйте toolchain менеджеры или контейнеры с предсобранными образами.
Пример: Node-пайплайн с явным указанием версии и установкой зависимостей строго по lockfile.
# GitHub Actions пример (идея одинакова для GitLab)
steps:
  - uses: actions/checkout@v4

  - name: Setup Node
    uses: actions/setup-node@v4
    with:
      node-version: '20.x'
      cache: 'npm'

  - name: Install dependencies (strict)
    run: npm ci
Использование npm ci вместо npm install — важное различие: npm ci рассчитан на чистую установку строго по lockfile и обычно снижает “магические” расхождения.
Кеши: ускоряем без “скрытых” расхождений
Что кешировать и что нельзя кешировать
Кеш — это инструмент скорости, но он же источник неочевидных багов. Важный принцип:
- кешируйте то, что зависит только от фиксированных входов,
- не кешируйте то, что связано с окружением/секретами/временем, либо тщательно контролируйте ключи.
Типичные кандидаты на кеш:
- каталог зависимостей (например,
~/.npm,.pnpm-store,~/.cache/pip), - промежуточные артефакты сборки (например, gradle/maven caches),
- артефакты компиляции (если поддерживается и корректно инвалидацируется).
Что часто приводит к проблемам:
- кеши, зависящие от переменных окружения без учёта в ключе,
- кеши “вперемешку” для разных OS/архитектур,
- кеши, которые обновляются и не воспроизводят состояние.
Ключ кеша: инвалидация должна быть строгой
У кеша всегда есть “ключ”. Он должен менятьcя, когда меняются входы, влияющие на результат.
Для зависимостей Node ключ логично строить из:
- lockfile (хэш
package-lock.jsonилиpnpm-lock.yaml), - версия Node,
- тип установки (production/dev),
- настройки registry/proxy (иногда).
Пример логики для npm cache (псевдо, идея):
key = os + node_version + hash(lockfile)
Для Python аналогично — hash(requirements.lock) + python_version.
Если ключ кеша слишком общий (например, только по ветке), то вы получаете эффект “иногда работает, иногда нет”, потому что в кеш попадут компоненты, которые не соответствуют текущему lockfile.
Warm-up кеша и разделение этапов
Чаще всего пайплайн проектируют так:
restore caches(загрузка кешей по ключам),install dependencies(быстро из кеша),build(компиляция),test,publish artifact.
Кеши полезны, когда разделены шаги, иначе вы начинаете кешировать слишком много, и инвалидация становится сложной.
Кеши vs артефакты
Важно не путать:
- артефакт — результат сборки, который вы хотите сохранить и деплоить воспроизводимо;
- кеш — ускоритель для будущих запусков, который может быть пересобран или частично устареть.
Поэтому артефакты должны иметь строгую идентичность и чёткую схему хранения. Кеши — вещь “опциональная”: пайплайн должен быть корректен даже если кеш не удалось восстановить.
Контроль версий окружений: dev/stage/prod должны быть “версией” системы
Проблема: “оно работает у нас”
Окружения различаются по множеству параметров:
- версии рантаймов и системных пакетов,
- конфигурации переменных,
- доступ к зависимостям (репозитории, креды),
- сетевые настройки,
- миграции и схема БД,
- runtime flags.
Если эти различия не зафиксированы, то вы получите классический сценарий:
- тесты проходят в CI,
- в dev работает,
- в stage “вылезает” иначе,
- в prod — совсем другая история.
Чтобы уменьшить это расхождение, нужны два слоя контроля:
- версионность платформы (инфраструктура как код),
- версионность конфигурации (конфиги и секреты управляемо).
Образ как контракт: контейнеры и “immutable runtime”
Самый практичный путь — собирать и деплоить контейнер, причём одинаковый для всех окружений, меняя только внешнюю конфигурацию.
Контракт такой:
- образ включает код приложения и зависимости,
- внешняя конфигурация (config maps/helm values/env vars) содержит окружение-специфичные параметры,
- секреты передаются через секрет-хранилища.
Тогда “версия окружения” — это не “как-то настроено руками”, а параметр при развёртывании.
Инфраструктура как код и контроль drift
Terraform/Pulumi/CloudFormation/Ansible и т.п. нужны не ради “модности”, а чтобы:
- изменения инфраструктуры были коммитимыми,
- планы изменений можно было ревьюить,
- drift (расхождение между желаемым и фактическим) обнаруживался.
Даже если вы не строите всё из кода, используйте хотя бы:
- версионирование манифестов (например, Kubernetes YAML/Helm charts),
- проверяемые миграции (порядок выполнения, миграционный журнал),
- единый способ задания параметров.
Версии конфигов: “конфиг как артефакт”
Конфигурация часто хранится в переменных CI или в файловых шаблонах без явного versioning. Но тогда воспроизводимость ломается.
Хороший подход:
- конфиг упаковывается в версию (например, через GitOps),
- для каждого деплоя фиксируется, какая конфигурация использовалась.
В Kubernetes это часто выглядит как связка:
- image tag (версия приложения),
values.yaml/chart version (версия конфигурации),- environment name (dev/stage/prod).
Стратегия пайплайна: сборка → тест → publish → deploy
Разделяйте ответственность шагов
Воспроизводимость проще держать, когда пайплайн разделяет:
- Build: формирует артефакт/образ и публикует его с checksum.
- Test: тестирует конкретную сборку (тот же артефакт).
- Deploy: разворачивает конкретную версию (тот же артефакт).
Ошибочный паттерн: деплой “из рабочего дерева” после частичных шагов, где могла поменяться версия dependency/cache.
Пример: сборка и публикация контейнера с иммутабельностью
Для контейнеров с Docker/OCI логика обычно такая:
- build uses pinned base image,
- результат тегируется по
git_sha, - дальше deploy использует этот тег.
Пример фрагмента логики для build-and-push (псевдокод, но близко к реальному):
# переменные
GIT_SHA=$(git rev-parse --short HEAD)

# build (используйте Dockerfile, где base image тоже фиксирован по версии)
docker build \
  --build-arg BUILDKIT_INLINE_CACHE=1 \
  -t registry.example.com/myapp:${GIT_SHA} .

# push
docker push registry.example.com/myapp:${GIT_SHA}

# (опционально) сохранить digest для точного соответствия
DIGEST=$(docker buildx imagetools inspect registry.example.com/myapp:${GIT_SHA} | grep -i 'digest' | head -n1)
echo "${DIGEST}" > artifact-digest.txt
Важно: тег — удобен людям, но “абсолютная” идентичность обычно — это digest. В реальных системах часто фиксируют deploy по digest, чтобы даже при ошибках в тегировании исключить двусмысленность.
Миграции БД: артефактно и безопасно
Миграции — зона повышенного риска, потому что они изменяют состояние и могут:
- выполниться повторно,
- быть в неправильном порядке,
- блокировать систему.
Подход:
- миграции управляются версионированным образом (например, через Flyway/Liquibase/алгоритм миграций в приложении),
- каждая миграция помечается версией,
- пайплайн накладывает миграции строго на то состояние, которое соответствует версии приложения.
Часто используют схему:
- deploy “app” зафиксирован,
- миграции выполняются отдельным шагом, но с той же привязкой к версии (например, в stage сначала применить миграции, затем smoke tests).
Наблюдаемость: чтобы “отследить” было возможно
Цепочка traceability: commit ↔ build ↔ artifact ↔ deploy
Система должна позволять ответить на вопросы:
- Какой именно артефакт соответствует коммиту
abc123? - На каком окружении он был развернут?
- Какие параметры и конфиги использовались?
- Почему pipeline прошёл/не прошёл?
Практика:
- в артефакте храните метаданные,
- в deployment записывайте ссылки (artifact ID/digest),
- в логах держите привязки к идентификаторам: build number, artifact hash.
“Запретить” неявные изменения
Если вы допускаете изменения без изменения артефакта (например, деплоите “последнюю” версию контейнера по плавающему тегу), то traceability превращается в угадайку.
Вывод: в deploy используйте неизменяемые идентификаторы:
- digest,
- artifact ID,
- immutable tags.
Типичные ошибки и как их исправлять
Ошибка 1: кеш “по ветке”, а не по входам
Симптом:
- внезапные “не воспроизводится локально”,
- разные результаты между ветками,
- редкие падения тестов.
Решение:
- включайте в ключ кеша lockfile hash и версию рантайма/ОС.
Ошибка 2: деплой “после сборки” из рабочего дерева
Симптом:
- в образе одно, а в деплое другое;
- разные артефакты оказываются в разных окружениях при одном и том же build.
Решение:
- деплоить всегда то, что опубликовано в artifact storage.
Ошибка 3: плавающие версии базовых образов и зависимостей
Симптом:
- внезапные изменения после “безобидного” пересборочного запуска;
- “ничего не меняли, но всё сломалось”.
Решение:
- фиксировать версии base image и dependency lockfile;
- обновлять фиксированные версии контролируемо.
Ошибка 4: конфиги не версионируются
Симптом:
- stage работает “с одним конфигом”, prod — “с другим”, но в Git это не отражено.
Решение:
- конфиги и манифесты хранить в Git/GitOps,
- в деплой фиксировать конкретную версию конфигурации.
Ошибка 5: миграции выполняются без привязки к версии приложения
Симптом:
- несовместимость схемы БД с кодом;
- необъяснимые runtime ошибки.
Решение:
- миграции исполнять контролируемо и логически привязывать к версии релиза,
- тестировать миграции в stage из “чистого” состояния.
Практический чеклист: как оценить ваш текущий пайплайн
- Есть ли lockfiles и используется ли строгое установление зависимостей?
Например, Node:npm ci, а неnpm install. - Фиксируете ли вы версии рантайма/инструментов?
Не “latest”, а конкретные версии. - Публикуете ли вы артефакт и деплоите ли именно его?
Или деплой зависит от состояния рабочей директории. - Артефакты иммутабельны?
Один и тот же build → один и тот же идентификатор (tag/digest). - Кеши имеют строгие ключи?
Они обновляются при изменении lockfile/версий/платформы. - Окружения описаны как версия системы?
Через IaC/GitOps, а не через “ручные правки”. - Конфигурация окружений версионируется?
У каждого деплоя известна конкретная версия