Секьюрная работа с секретами и конфигами: от .env до ротации ключей в CI
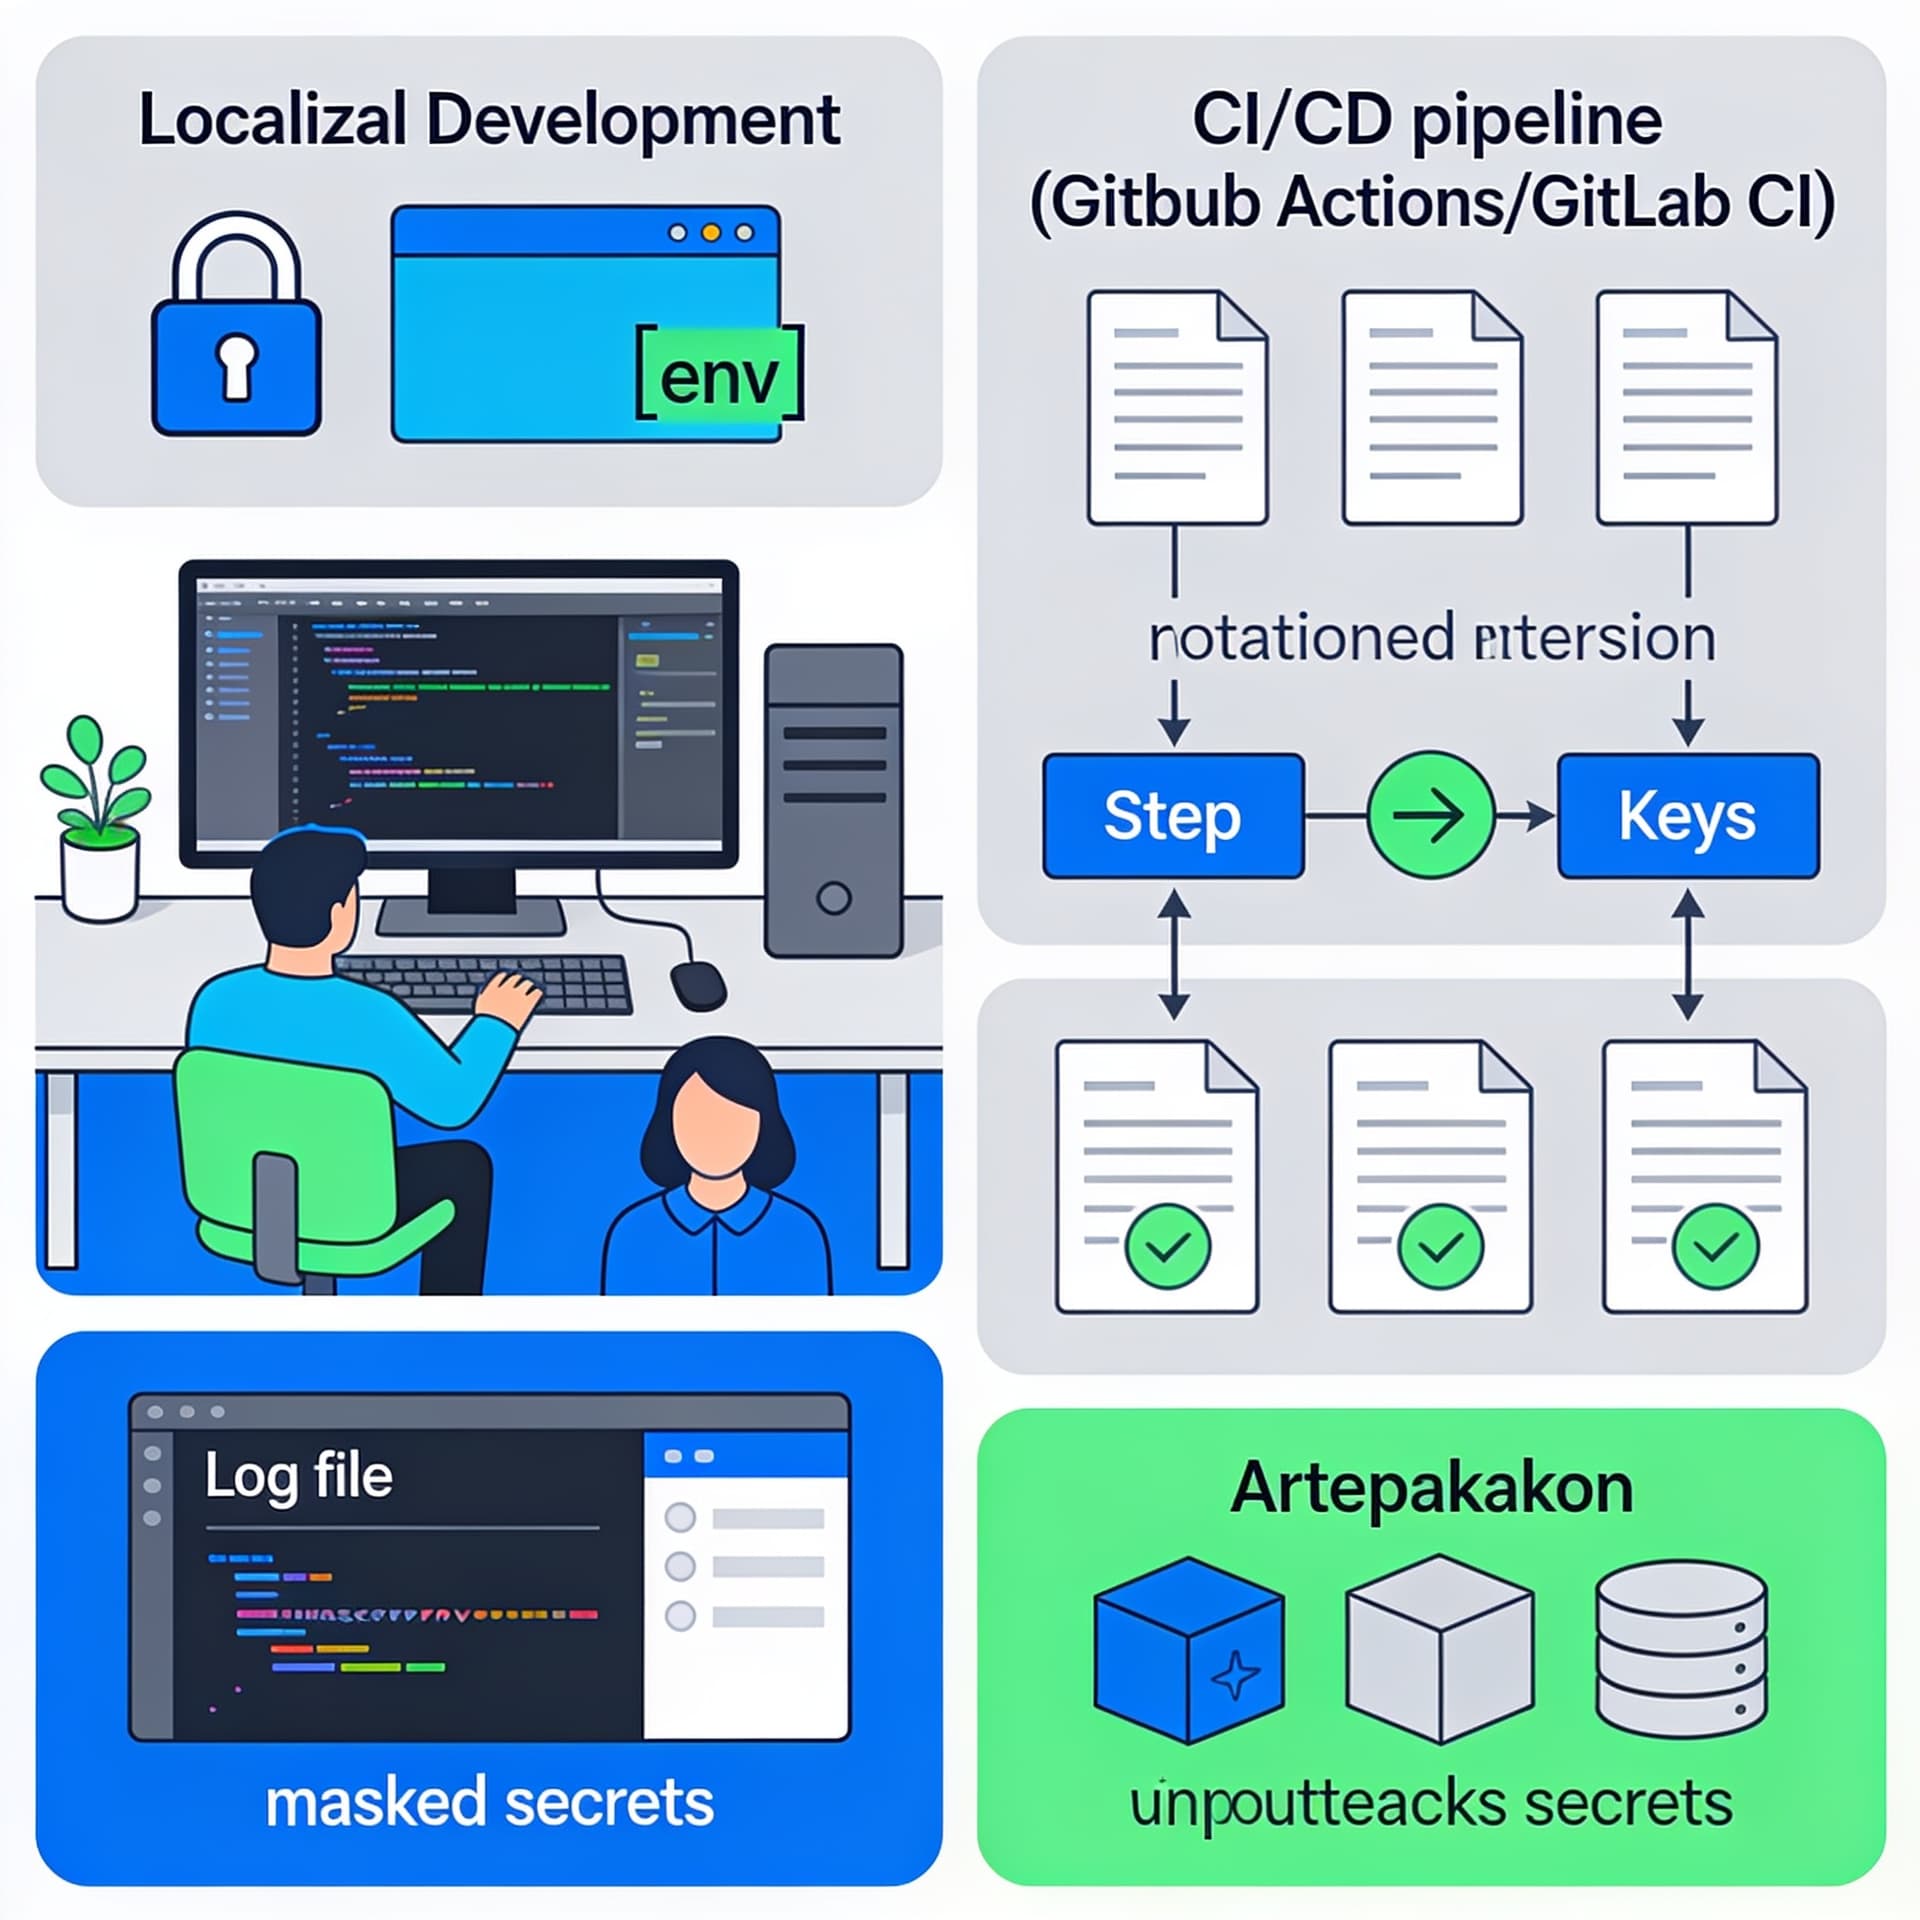
Покажем, как безопасно хранить токены и переменные окружения, ограничивать доступ к ним и избежать утечек в логах и артефактах сборки. Дадим практики для локальной разработки и для GitHub Actions/GitLab CI: masked secrets, минимальные права, контроль верс
Содержание
Секреты — это не только “токены для API”. Это и строки подключения, и приватные ключи, и cookie-сигнатуры, и даже некоторые конфиги, которые по факту являются ключами к системе. Утечки происходят чаще не из-за “взлома”, а из-за невнимательности: секрет случайно попадает в Git, оказывается в логах, уходит в артефакты сборки, или становится доступным лишним пользователям/раннеру. В этой статье разберём практики безопасного хранения секретов и конфигов на протяжении всего жизненного цикла: от локальной разработки с .env до CI (GitHub Actions / GitLab CI), где ключи нужно не просто передать, но и минимизировать риски вокруг них — включая ротацию.
Почему .env недостаточно и где чаще всего “стреляет”
.env как привычка, но не как гарантия
Файл .env удобен: вы храните переменные окружения локально, а приложение их читает. Но почти всегда .env попадает в Git по человеческим причинам: кто-то копирует пример, забывает .gitignore, включают “все файлы проекта”, публикуют артефакты в релизе и т.д.
Ключевая мысль: .env — это инструмент локальной разработки. В качестве “хранилища секретов для продакшена” его нельзя рассматривать всерьёз.
Типовые сценарии утечек
- Секрет в репозитории
Закоммитили.env(илиenv.exampleслучайно стал полноценным конфигом). Даже если потом удалили commit — следы остаются в истории. - Секрет в логах
Приложение логирует переменные окружения “для отладки”, CI-скрипт делаетprintenv, тесты печатают конфиг целиком, а затем сборка сохраняет логи как артефакт. - Секрет в артефактах
Собрали Docker image сARG/ENVи забыли про слой истории. Или выгрузили сгенерированный конфиг в артефакт. - Секрет доступен лишним
CI-раннер в общем доступе, пайплайн запускается для pull request от fork’ов с правами на secrets, либо есть слишком широкие токены. - Нет ротации
Секрет “работает годами”. Любое случайное раскрытие превращается в инцидент на долгий срок.
Модель угроз: что именно защищаем
Перед настройкой инструментов полезно формализовать, что именно вы хотите ограничить:
Цели безопасности
- Конфиденциальность: секрет не должен попасть в Git, артефакты и публичные логи.
- Минимальные права: доступ к секрету должен быть только у нужных этапов пайплайна и только при нужных условиях.
- Контролируемая целостность: конфиг должен быть таким, как ожидается (чтобы не подменили его в процессе).
- Наблюдаемость: если что-то ушло не туда, у вас должны быть признаки (а не “тишина до инцидента”).
Что считать “секретом” в вашем проекте
Практика: составьте список категорий:
- токены доступа к внешним API;
- строки подключения к БД;
- ключи подписи (JWT, webhook signing);
- приватные ключи, сертификаты;
- переменные, которые напрямую дают доступ (например,
ADMIN_TOKENилиAPI_KEYв кастомных сервисах); - “конфиги с привилегиями”, даже если это кажется “обычным” параметром.
Как правильно организовать конфиги и секреты в проекте
Принцип: отделяем шаблоны конфигурации от значений
Обычно проект строят так:
config/или*.example— шаблоны без чувствительных данных;.env.example— пример структуры переменных;- реальные значения хранятся в окружении (локально) или в секрет-хранилище CI/CD.
Пример .env.example:
# .env.example
APP_ENV=development
DATABASE_URL=postgres://user:password@localhost:5432/app
JWT_PRIVATE_KEY=-----BEGIN PRIVATE KEY-----...-----END PRIVATE KEY-----
Важно: в примере плейсхолдеры должны быть невалидными для продакшена, либо явно “только для разработки”. Даже если забудете — такие данные не должны быть полезны злоумышленнику.
.gitignore для локальных файлов
Минимальный базис:
# .gitignore
.env
.env.*
!.env.example
.envrc
Обратите внимание: шаблоны (.env.example) не игнорируются. А вот реальные .env — игнорируются.
“Упакованный” конфиг: не складывайте секреты в образ
Если вы используете Docker, избегайте сценариев:
ARG→RUN/ENV→ секрет попадает в слои;- сборка включает секреты в финальный образ.
Подход: использовать runtime-инъекцию (через Kubernetes secrets или docker run -e) и исключить секреты из build context.
Локальная разработка: безопасные практики вокруг .env
Разделяйте окружения и ограничивайте область применения
Сделайте разные файлы:
.env.development— для локалки;.env.test— для тестов;.env.production— вообще не храните на ноутбуке, только задавайте через окружение или секреты CI/host.
Если вы используете загрузку .env, следуйте привычному шаблону: приложение читает переменные окружения, а не файл “как есть”.
Не коммитьте случайно даже “временно”
Одна из практик, которая реально помогает: pre-commit hook или отдельная проверка в CI на случай коммита .env.
Например, простой скрипт (можно в scripts/check-env-files.sh):
#!/usr/bin/env bash
set -euo pipefail

# Запрет на коммит реальных .env
if git diff --cached --name-only | grep -E '(^|/)\.env(\.|$)' >/dev/null; then
  echo "Ошибка: коммитируются файлы .env. Используйте .env.example и храните реальные значения вне Git."
  exit 1
fi
Минимизируйте печать секретов при отладке
В приложениях часто делают “логирование конфигурации”. Правило: логируйте только не секретные части и всегда фильтруйте чувствительные значения.
Если вы печатаете переменные окружения, применяйте фильтры по маскам. Пример на Node.js:
const safeLog = (obj) => {
  const SENSITIVE = /token|secret|key|password|private|jwt/i;
  const masked = {};
  for (const [k, v] of Object.entries(obj)) {
    masked[k] = SENSITIVE.test(k) ? '***MASKED***' : v;
  }
  console.log(masked);
};

safeLog(process.env);
От “файла” к “окружению”: GitHub Actions и GitLab CI
Почему CI — особая зона риска
CI/CD — это не просто “передать переменную”. Там есть дополнительные поверхности:
- логи этапов;
- артефакты;
- кэш и промежуточные файлы;
- права на выполнение для веток и pull request;
- возможность запуска в forks.
Поэтому подход “вставим секрет как переменную окружения” должен сопровождаться дисциплиной: где и как он используется, что логируется, какие шаги имеют доступ.
GitHub Actions: masked secrets и контроль доступа
Где хранятся секреты
В GitHub Secrets вы создаёте значения (например, PROD_API_TOKEN). Секреты попадают в workflow как environment variables.
Пример workflow (упрощённо):
name: CI

on:
  push:
    branches: [ main ]
  pull_request:

jobs:
  test:
    runs-on: ubuntu-latest
    permissions:
      contents: read

    steps:
      - uses: actions/checkout@v4

      - name: Set up Node
        uses: actions/setup-node@v4
        with:
          node-version: 20

      - name: Install
        run: npm ci

      - name: Run tests
        env:
          API_TOKEN: ${{ secrets.API_TOKEN }}
        run: npm test
Masking: как “скрыть” и почему этого недостаточно
GitHub делает masking для секретов, которые вы задали в Secrets — он подменяет точные совпадения в логах. Но важно:
- если секрет трансформировали (например, base64/хэш/часть строки) — masking может не сработать;
- если вы выводите не сам секрет, а данные, производные от него (например, JSON с “ключевыми параметрами”), там могут остаться чувствительные элементы.
Практика: избегайте вывода значений, а при необходимости логируйте только “непустоту” или длину.
Разделяйте задания по правам
Если workflow должен делать деплой в продакшн, а тесты — только прогонять код, разнесите пайплайны логически. Укажите минимальные permissions. Пример: тестам достаточно contents: read, а деплою — нужны другие права (если требуются).
Осторожно с pull request из fork’ов
По умолчанию секреты не доступны для PR от fork’ов (в зависимости от настроек). Это хорошо: уменьшает риск.
Но если вы явно включаете передачу секретов в PR, проверьте:
- не выдали ли права слишком широко;
- не запускаете ли деплой на PR;
- не делаете ли шаги, которые могут быть использованы для эксфильтрации (например, отправка окружения наружу).
Ограничение по среде окружений (Environments)
GitHub Environments позволяют ввести правила: approval, запреты, разделение секретов по окружениям (staging/production). Это не “волшебство”, но дисциплина: стагинг и прод должны иметь разные секреты и контроль.
GitLab CI: variables, protected branches, masked values
Хранение и типизация переменных
В GitLab вы задаёте variables на уровне проекта/группы. Для переменных есть параметры:
- Masked — значение будет замаскировано в логах (при соблюдении формата);
- Protected — переменная доступна только для protected branches/tags (что существенно снижает риск на ветках).
Практика: делайте production-секреты masked и protected.
Пример .gitlab-ci.yml
stages:
  - test
  - deploy

test:
  stage: test
  image: node:20
  script:
    - npm ci
    - npm test
  variables:
    NODE_ENV: test

deploy_prod:
  stage: deploy
  image: alpine:3.20
  rules:
    - if: '$CI_COMMIT_BRANCH == "main"'
      when: on_success
  before_script:
    - apk add --no-cache curl
  script:
    - |
      # Пример: передаём секрет только туда, где нужно
      curl -sSf -X POST "https://api.example.com/deploy" \
        -H "Authorization: Bearer ${PROD_API_TOKEN}" \
        -d "{\"ref\":\"${CI_COMMIT_SHA}\"}"
  variables:
    # PROD_API_TOKEN хранится как GitLab variable: masked=true, protected=true
    # Важно: не выводим его в логах
    NODE_ENV: production
Подводные камни masked variables
- Masking работает при совпадении значения в логах. Если вы его преобразовали — защита может быть слабее.
- Некоторые выводы (например, “полный dump окружения”) могут случайно привести к утечке части данных, которые не распознаны маскингом.
Поэтому “masked” — это дополнительный слой, но не замена дисциплине “не логировать секреты”.
Минимальные права: кто и когда получает секрет
Секрет ≠ доступ к репозиторию
Секреты часто используются совместно с токенами доступа (например, чтобы деплоить в облако). Важно держать “цепочку” минимальной:
- токены должны быть с минимальными правами (read-only, только конкретные ресурсы);
- по возможности — короткоживущие токены (STS/role-based, OIDC вместо long-lived keys);
- доступ по принципу “least privilege” на уровне cloud + на уровне CI.
Разделяйте процессы: тесты не должны иметь prod-ключи
Не передавайте в тестовые job’ы переменные prod окружения. Это банальная, но самая частая ошибка. Правильный подход:
- отдельный job для деплоя;
- отдельные secrets:
STAGING_API_TOKEN,PROD_API_TOKEN; - правила доступа (protected branches/environments).
Отдельная проблема: permissions token в GitHub/GitLab
CI сам по себе выдаёт токен для работы с API. На GitHub это GITHUB_TOKEN, на GitLab — встроенные токены/сервисы. Ограничивайте их права через permissions: в workflow или через настройки проекта. Чем меньше — тем лучше.
Не дать секрету попасть в артефакты сборки
Поймайте утечки до того, как они станут релизом
Проверьте, что в артефакты не попадают:
.envи.env.*(кроме.example);- сгенерированные конфиги с реальными токенами;
.npmrc, содержащие tokens;- файлы со строками подключения.
В GitHub Actions артефакты задаются шагами upload-artifact. В GitLab — artifacts:. Принцип: не упаковывать конфигурацию, содержащую секреты, если вы не контролируете её содержимое.
“Секрет в файле” после подстановки
Частая техника — на шаге CI подставить секреты в конфиг, например envsubst или шаблонизатор. Это может быть безопасно, но легко забыть очистку и случайно сохранить результат как часть сборки.
Если вам нужно сгенерировать конфиг:
- генерируйте его только на этапе деплоя;
- не добавляйте в артефакты;
- удаляйте после использования (и держите в том же job’е, не в шаге с “publish artifacts”).
Ротация ключей: как сделать процесс регулярным
Ротация — это не разовый “поменяйте токены”, а сценарий управления жизненным циклом секретов.
Минимальная схема ротации
- Добавьте новый секрет в secret store (CI/облако) рядом со старым.
- Переключите приложение так, чтобы оно принимало оба варианта (если протокол поддерживает).
- Переобновите деплой.
- Отзовите старый секрет по таймеру, после подтверждения работы.
- Логику ротации закрепите: документ, автоматизация, уведомления.
Подход “двойной поддержки” для JWT/подписей
Для JWT-инфраструктур удобна модель kid и набор ключей (JWKS). Тогда вы можете добавить новый ключ, начать подписывать им, а старый постепенно убирать.
Почему ротация важнее маскинга
Masking снижает ущерб от логов, но не убирает фундаментальную проблему: если токен утёк, его нужно менять. И если ротация не отлажена — вы окажетесь в пожарном режиме.
Проверки и защита от “человеческого фактора”
Git-secrets и pre-commit проверки
Есть инструменты для обнаружения секретов в коммитах (регулярные выражения + энтропия). Они не идеальны, но помогают поймать типичные случаи.
Даже без сторонних инструментов полезны:
- pre-commit: запрет на коммит
.env; - grep/регулярки в коммитах на строки вида
API_KEY=,BEGIN PRIVATE KEY,postgres://...password=; - CI job, который сканирует diff/репозиторий на признаки секретов (в идеале до построения образов).
Сканирование Docker/сборочных артефактов
Если вы строите образы, убедитесь, что:
- секреты не попали в build args;
- образ не содержит файлов с секретами;
- в истории слоёв нет чувствительных ENV.
С практической стороны: проще не встраивать секреты в image вообще. Но если по архитектуре иначе нельзя — применяйте осознанные меры и сканирование.
Пример “правильного” пайплайна: общий скелет
Идея
- На PR/ветке: тесты без доступа к prod secrets.
- На protected branch: деплой с prod secrets.
- Никакой печати секретов в логах.
- Артефакты — без конфигов с секретами.
Ниже — “скелет” для GitHub Actions, который можно адаптировать.
name: CI/CD

on:
  pull_request:
  push:
    branches: [main]

jobs:
  test:
    runs-on: ubuntu-latest
    permissions:
      contents: read
    steps:
      - uses: actions/checkout@v4
      - uses: actions/setup-node@v4
        with:
          node-version: 20

      - name: Install deps
        run: npm ci

      - name: Run tests
        env:
          # Тестам можно дать только тестовые ключи/фейковые токены
          API_TOKEN: ${{ secrets.API_TOKEN_TEST }}
        run: npm test

  deploy:
    runs-on: ubuntu-latest
    needs: test
    permissions:
      contents: read
    if: github.ref == '