базовая
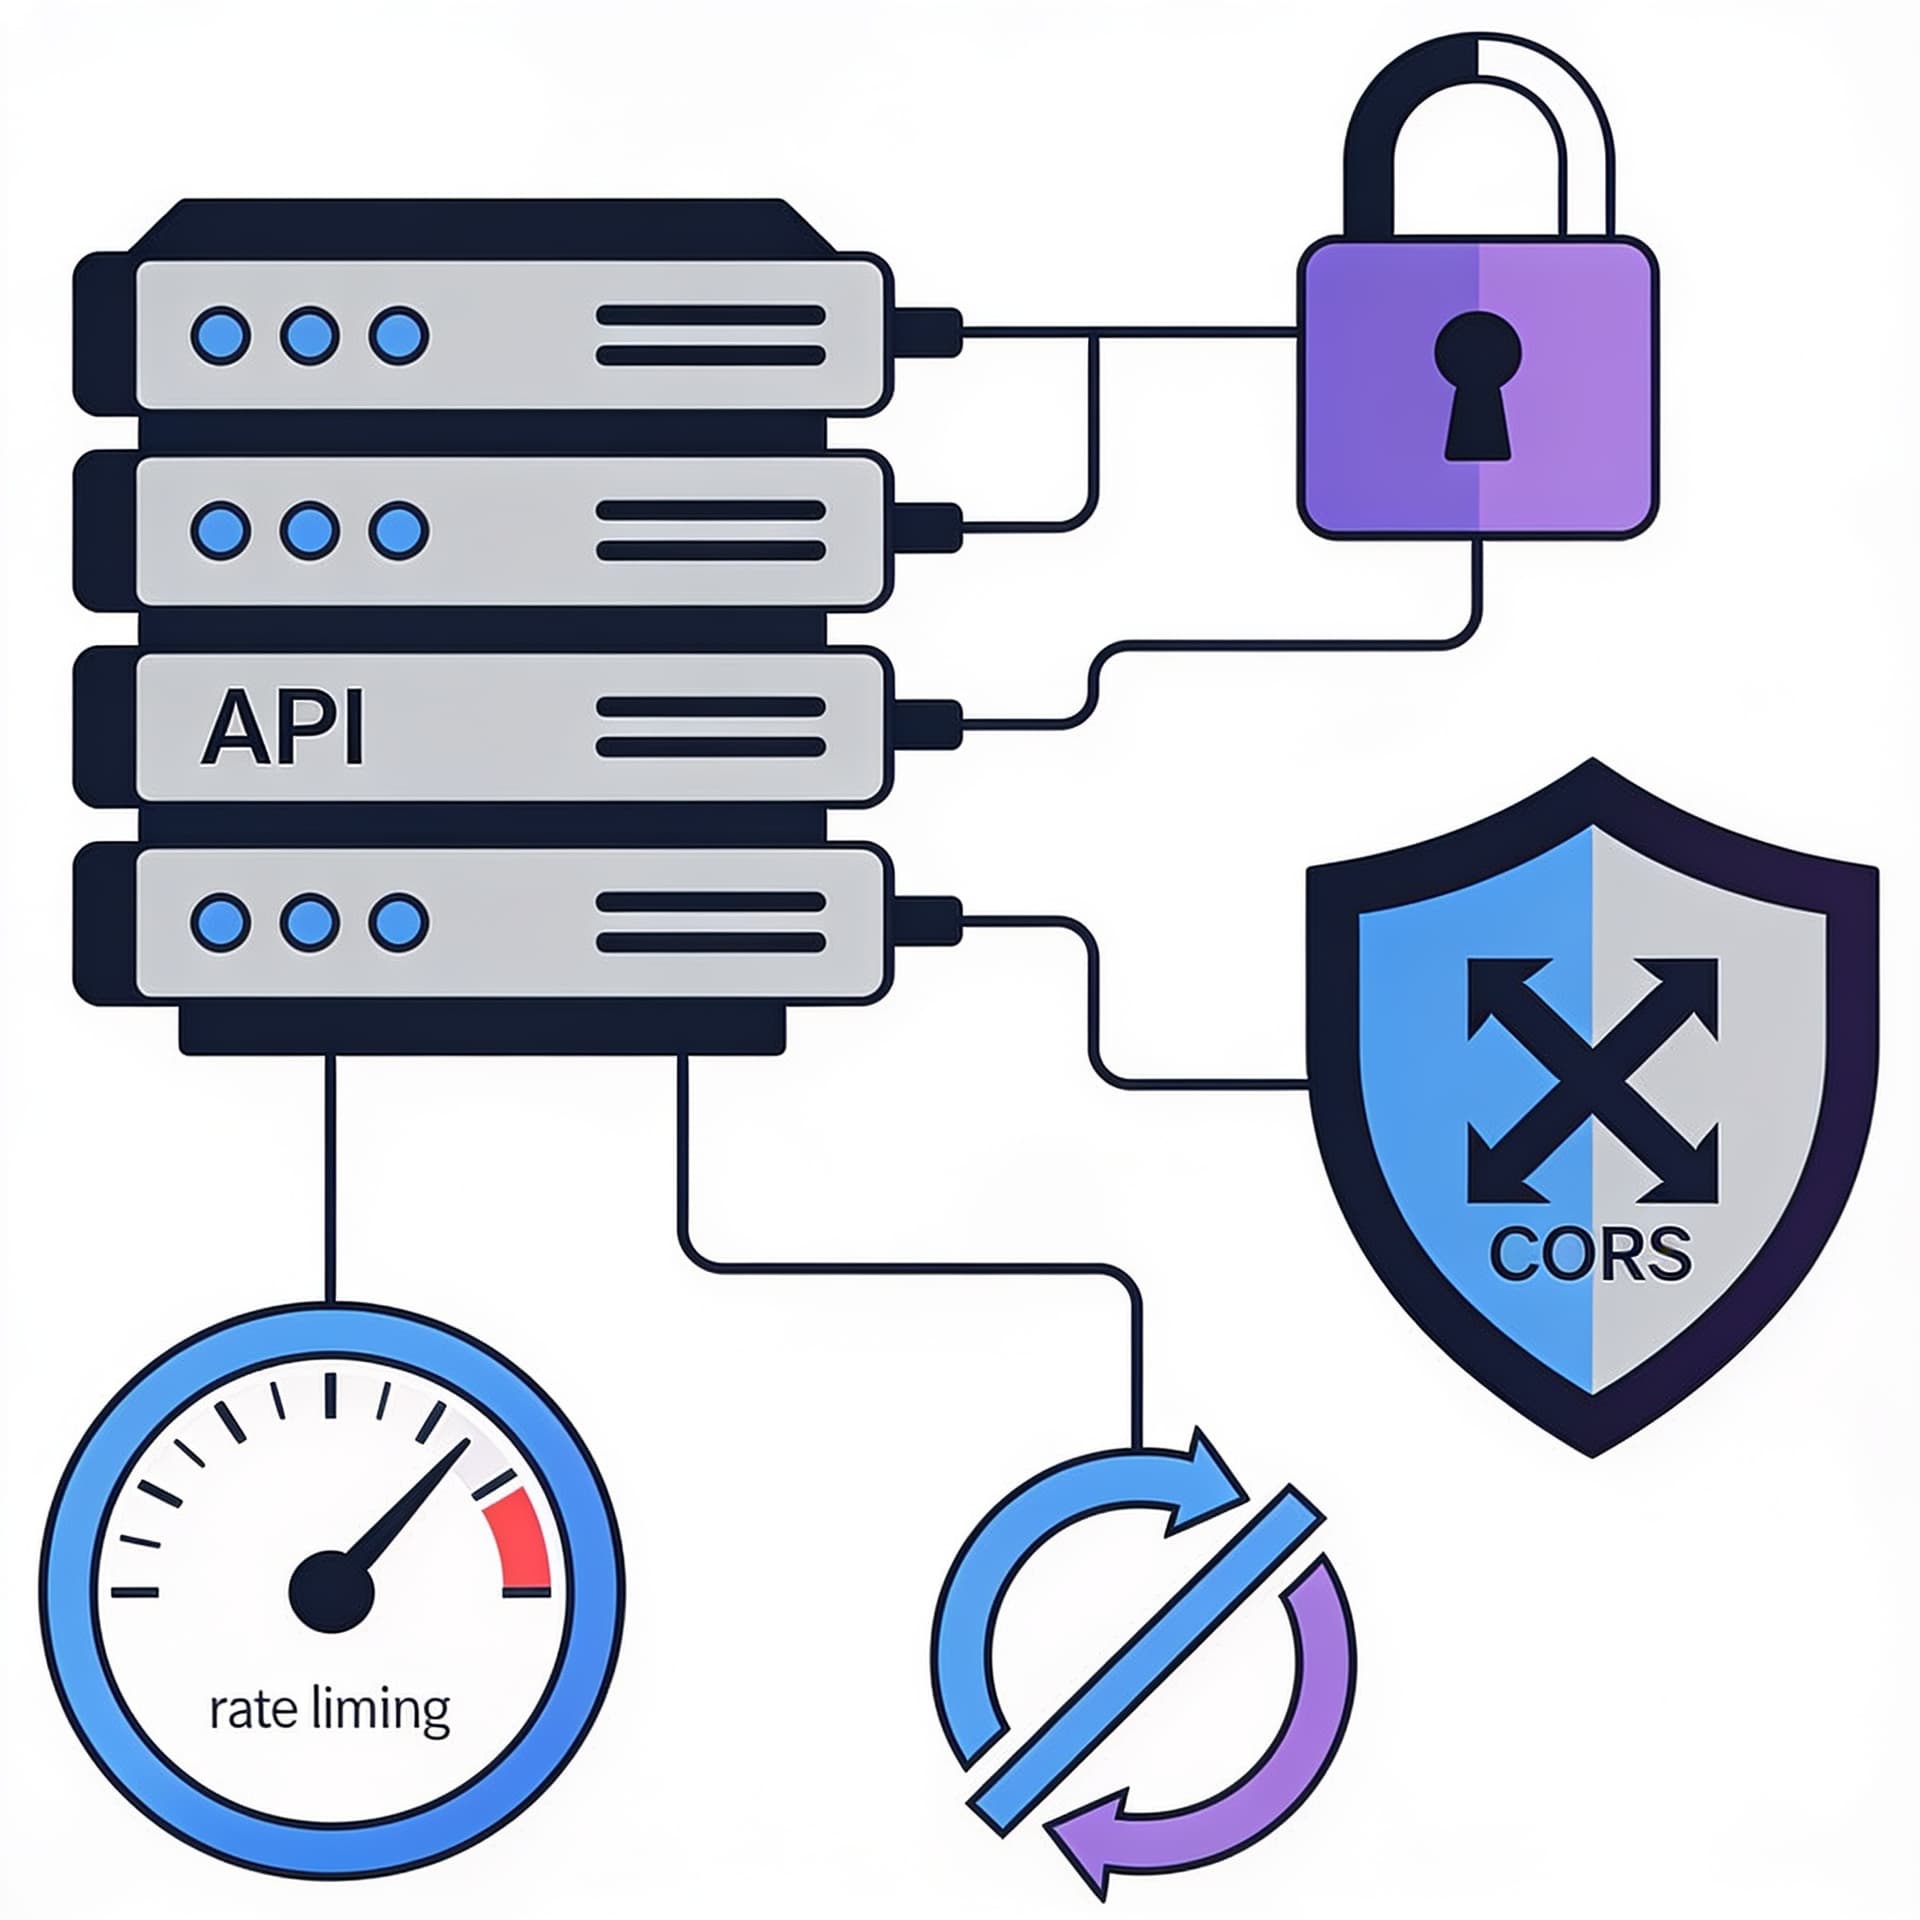
Базовая безопасность для API: авторизация, CORS, rate limiting и защита от повторов
Соберём чек-лист практик для защиты веб-сервисов и разберём типовые уязвимости на уровне конфигурации и логики.
23 июля 2026 г.
570
Новости индустрии, разборы технологий и практические гайды для разработчиков.
Соберём чек-лист практик для защиты веб-сервисов и разберём типовые уязвимости на уровне конфигурации и логики.
Покажем, как сделать CLI удобным для пользователей: группировка команд, загрузка настроек, корректные exit-коды и сообщения ошибок.
Соберём практическую схему: что запускать локально, что в CI и как договориться о едином стиле команды с минимумом шума.
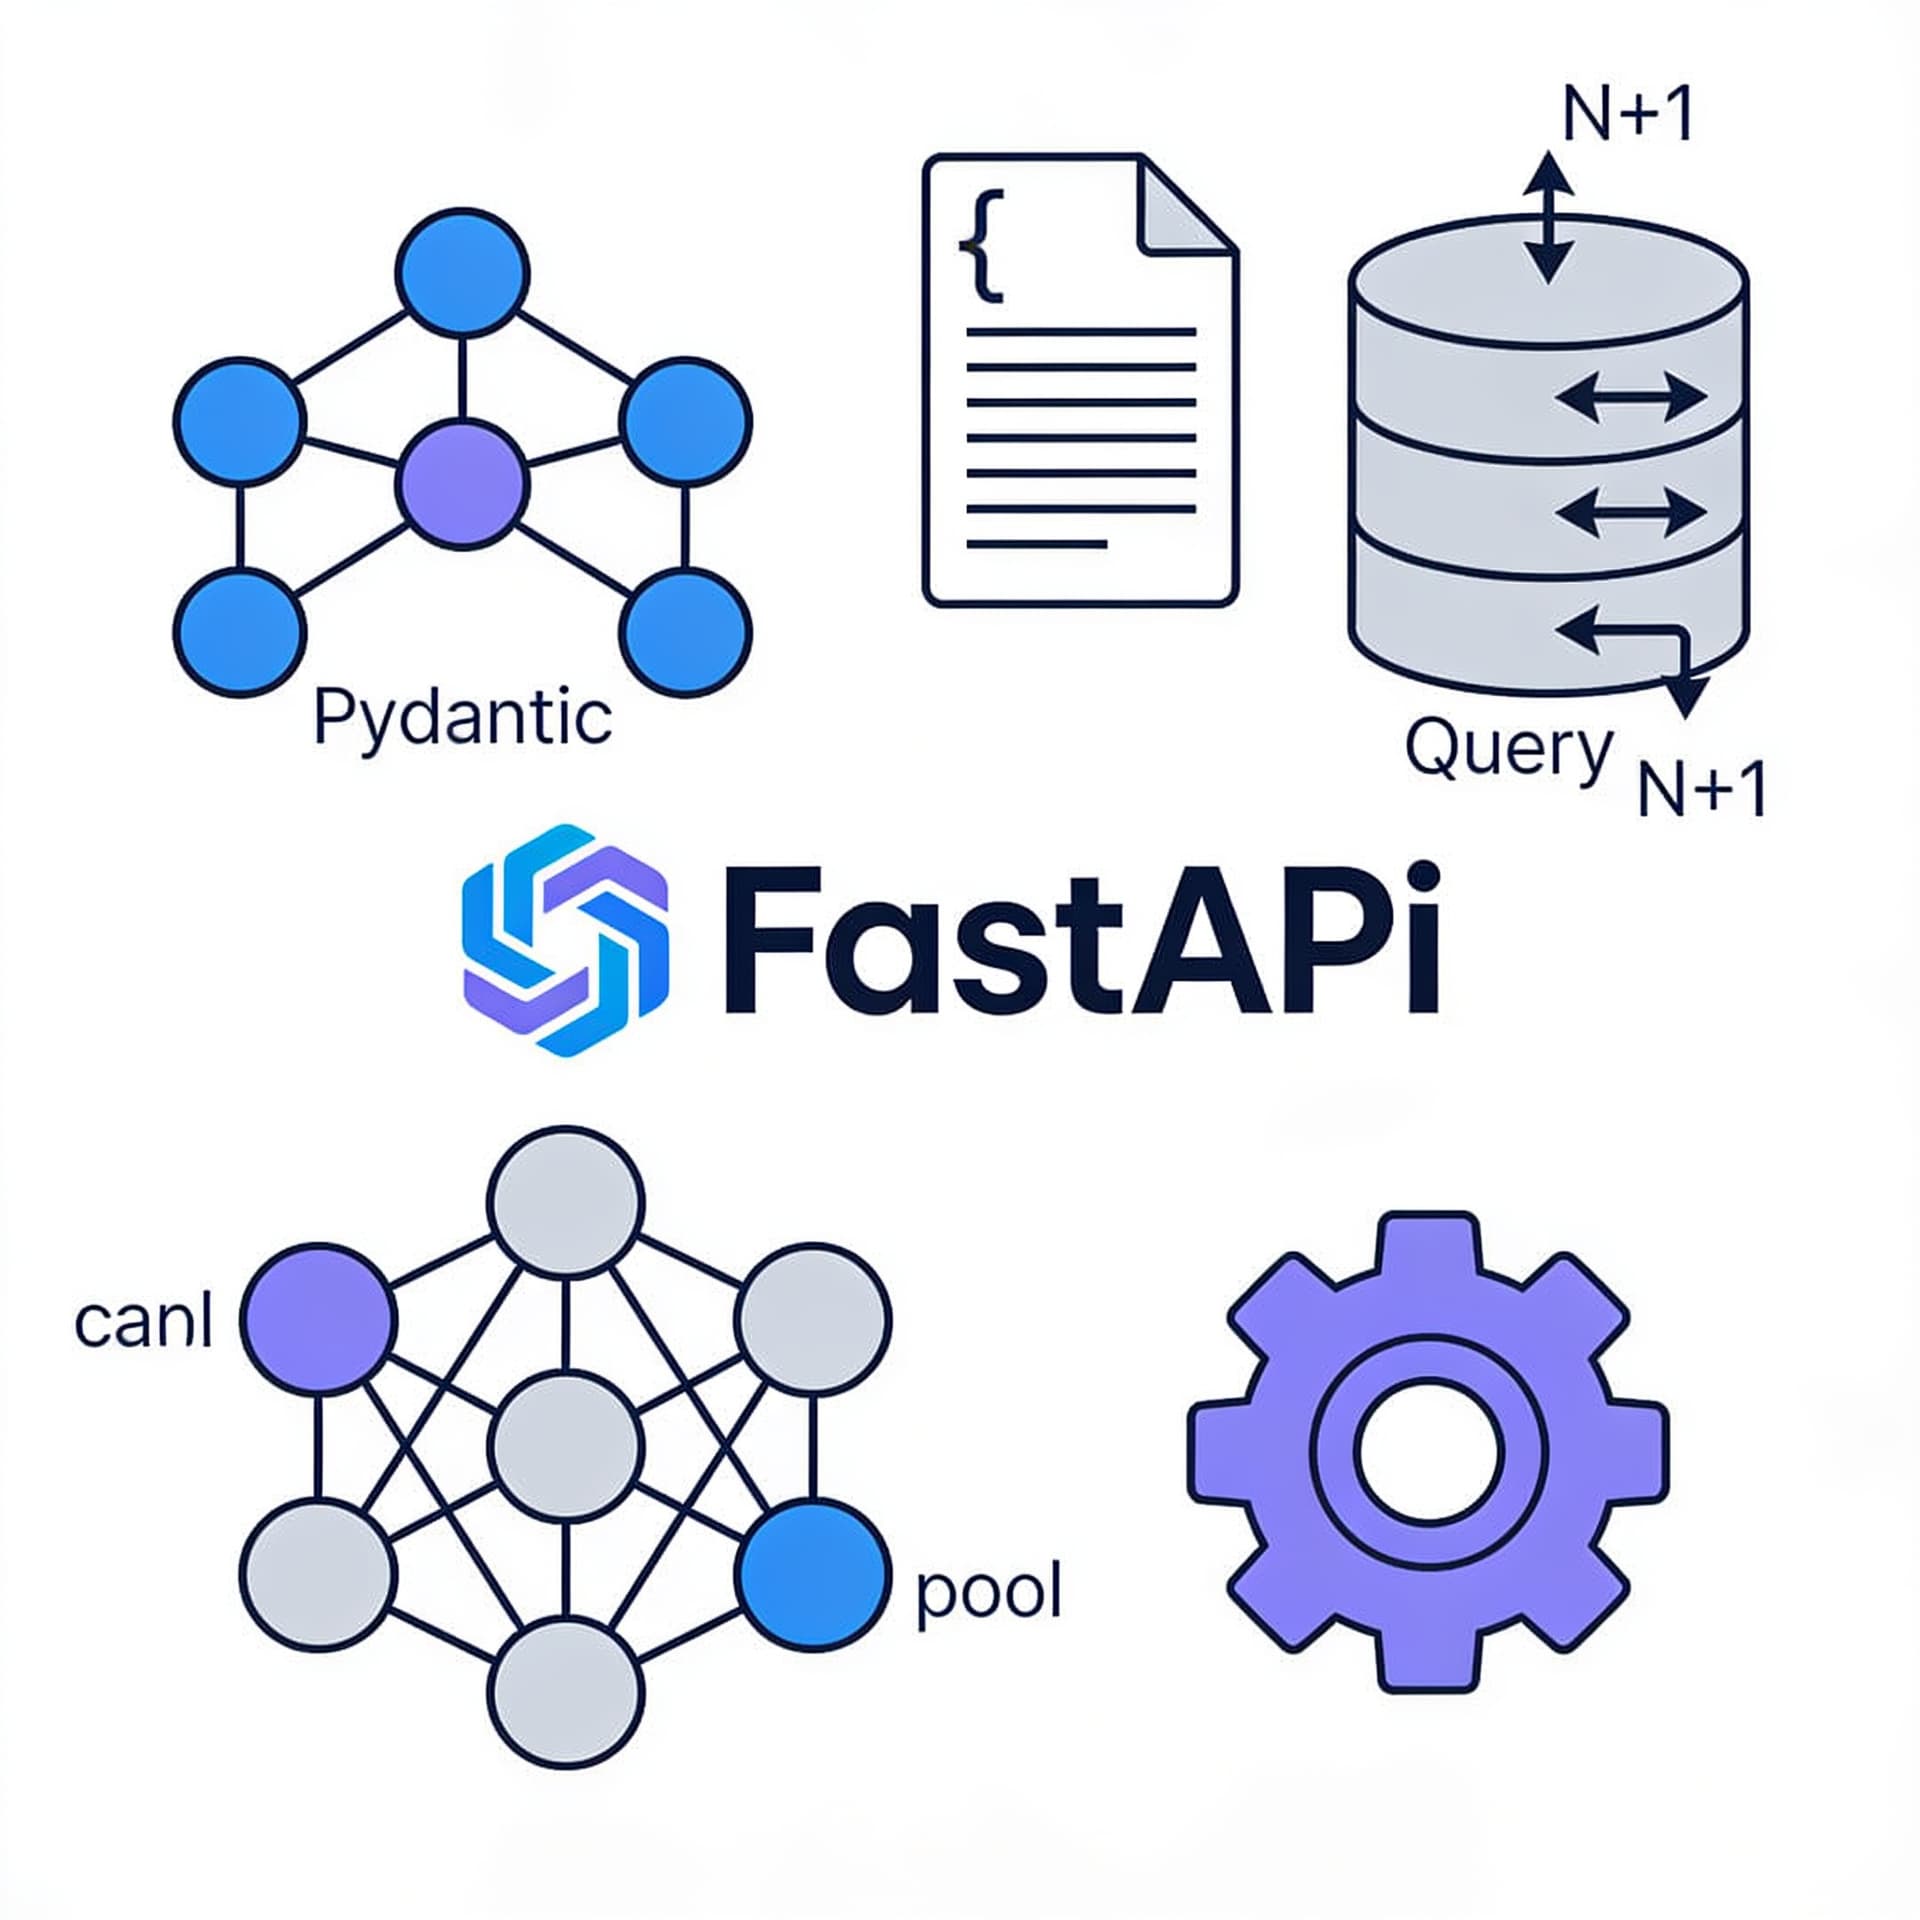
Разберём, где теряется время в веб-приложении: Pydantic, JSON-обвязка, N+1, пул соединений и настройки сервера.
Научимcя менять структуру БД так, чтобы минимизировать блокировки: фазовые миграции, бэкапы, совместимые изменения и откаты.
Разберём рабочие паттерны кэширования для конкурентных обновлений и покажем, как предотвращать «шторм» при промахе кэша.

Сконцентрируемся на заголовках, которые чаще всего ломают интеграции и кэширование: что они означают и какие комбинации реально безопасны.
Соберём базовый набор техник, разберём типовые формулировки задач и научимся быстро оценивать сложность для графов.
Разберём безопасные стратегии разрешения конфликтов, интерактивный rebase и способы вернуться к рабочему состоянию без паники.
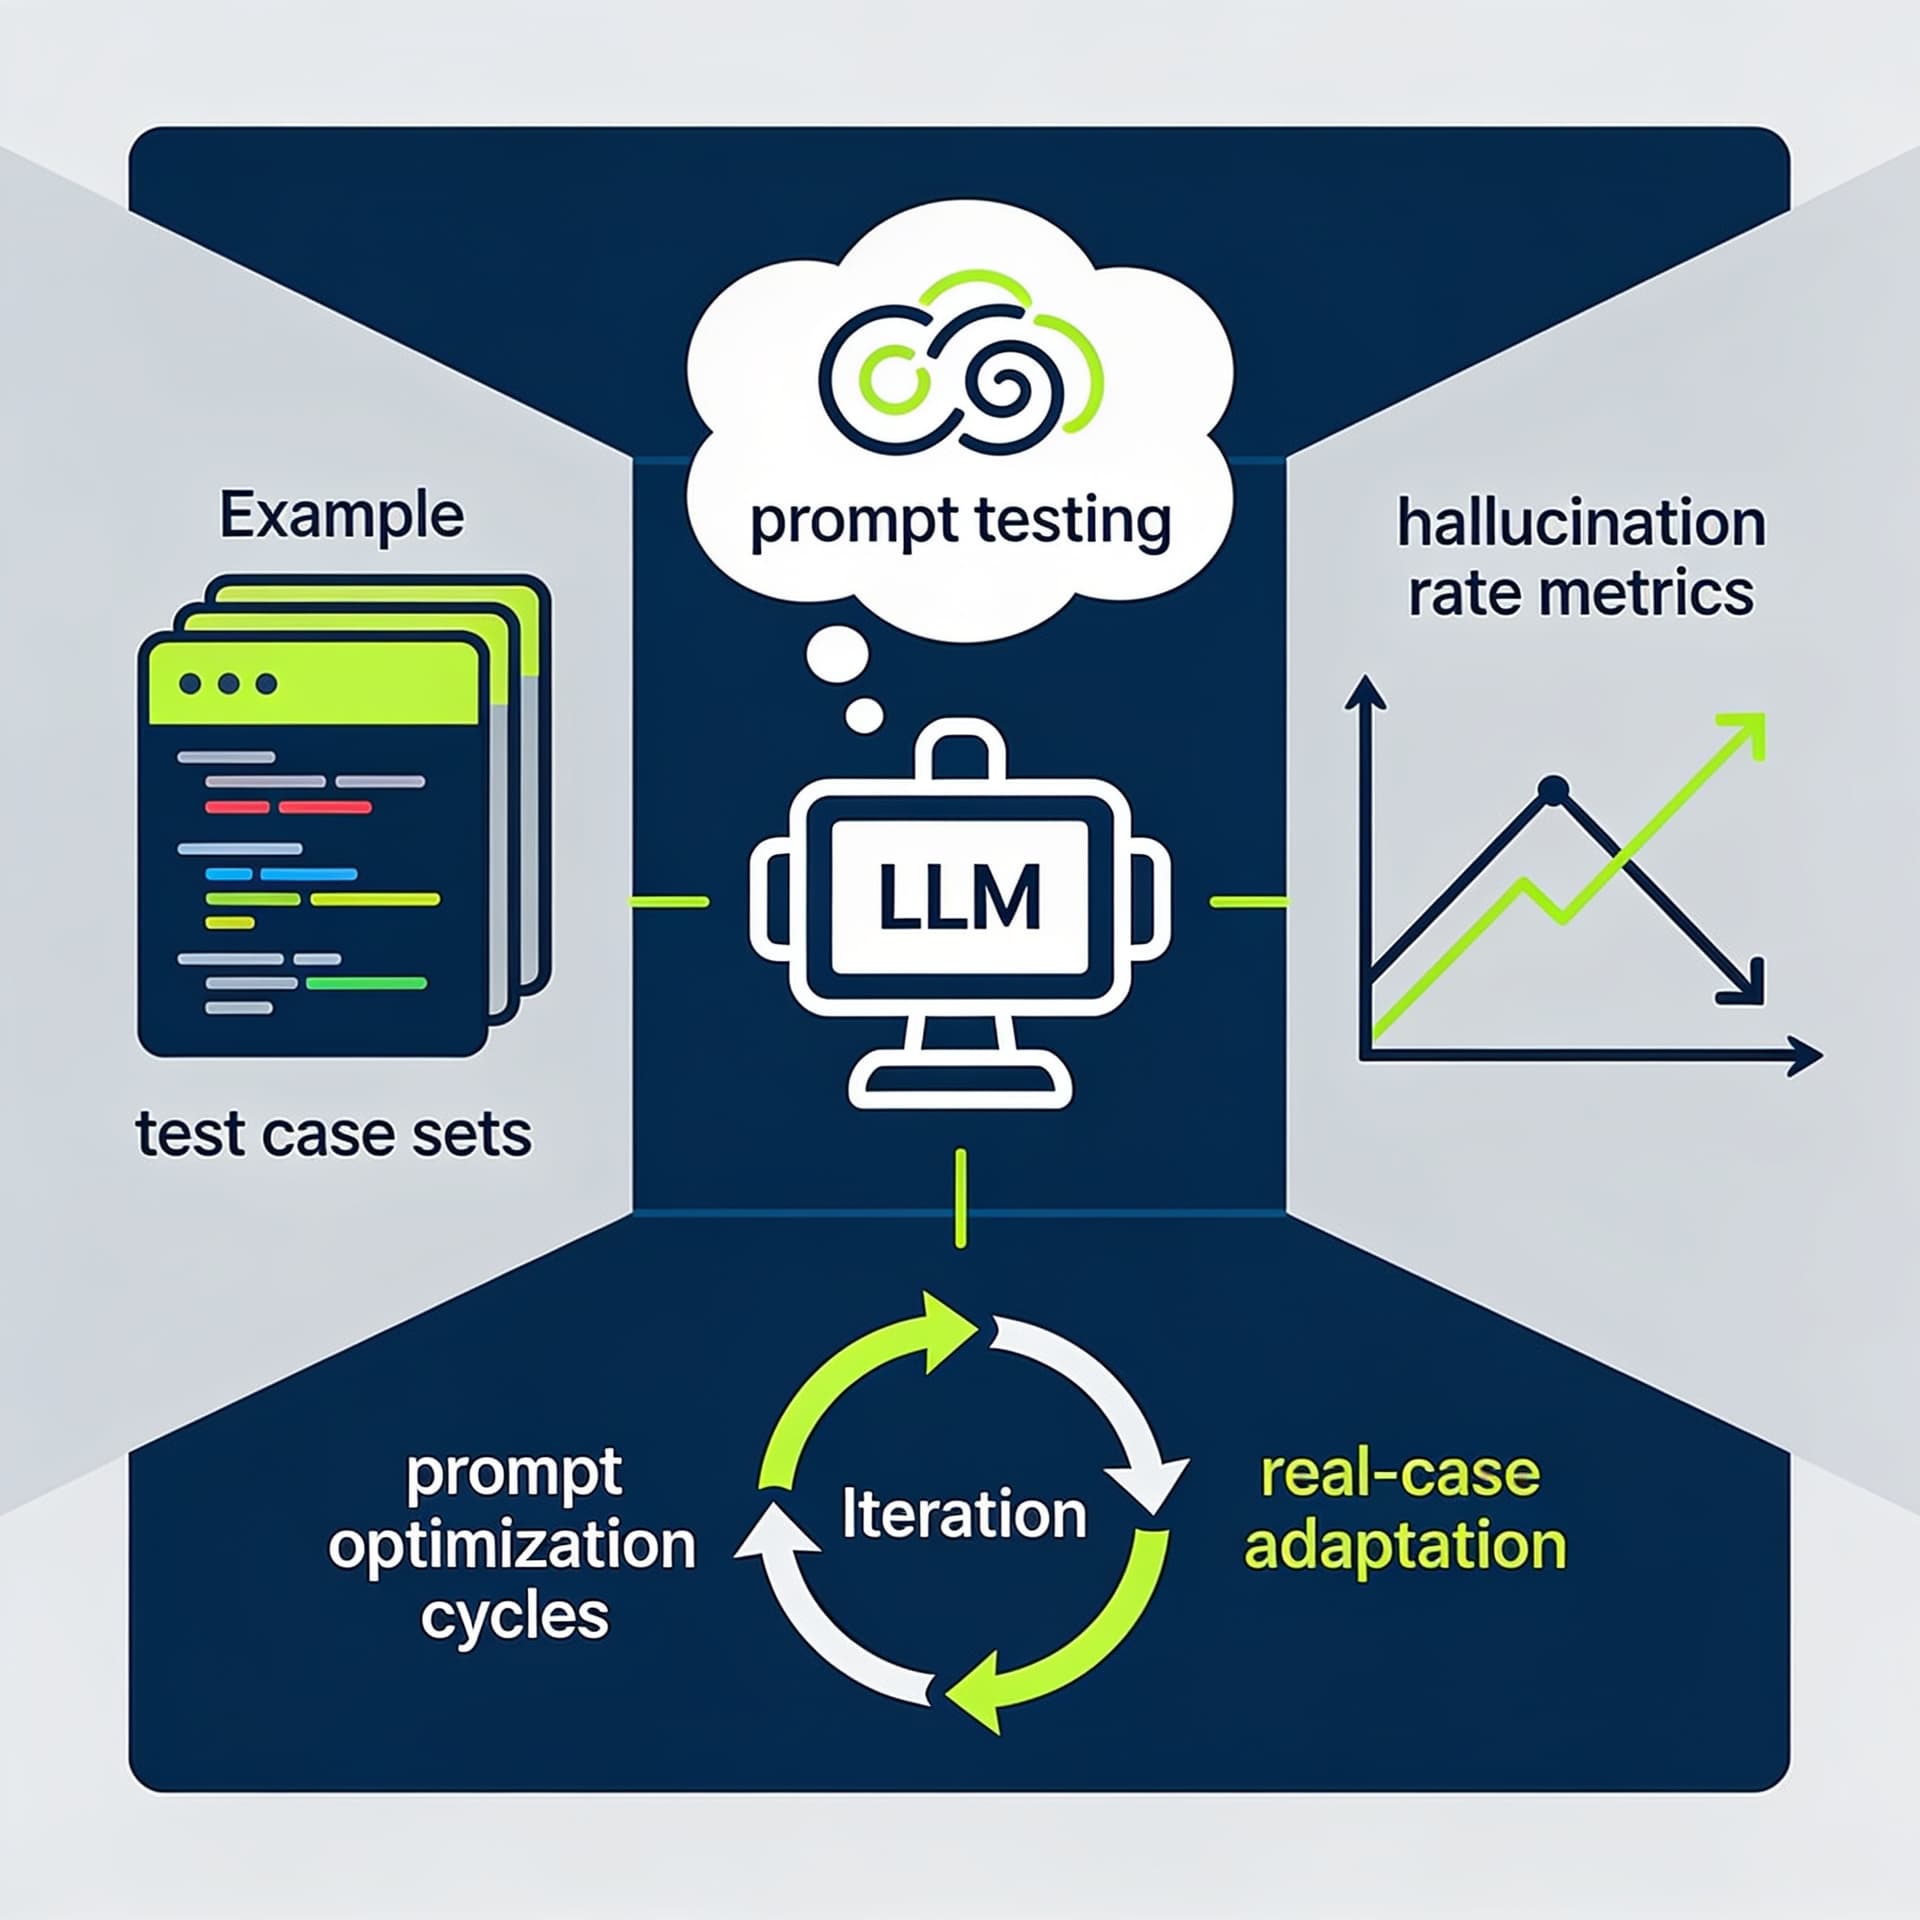
Покажем практичный подход к качеству: наборы примеров, метрики, автоматические проверки и итерации промптов под реальные кейсы.
Разберём, почему «работает у меня» возникает из-за различий окружений, и как добиться воспроизводимости: lock-файлы, правильная установка и типичные ошибки с версиями.
Разберём логику feature flags, workspace и воспроизводимость сборок на практике. Покажем, как читать ошибки Cargo и не утонуть в конфигурациях.